





 Pratite nas preko RSS-a
Oprezno sa linkovima u porukama: Backdoor vodi do poznatog Facebook i IM crva Dorkbot
Vesti, 08.05.2013, 08:59 AM
Stručnjaci kompanije Trend Micro upozorili su na nove napade na korisnike Facebook-a i nekoliko IM aplikacija, kao što su Digsby i Quiet Internet Pager. Glavni payload je backdoor - BKDR_LIFTOH.DLF, koji obezbeđuje napadačima potpunu kontrolu nad zaraženim sistemima. Za svoje širenje backdoor koristi dva crva, od kojih je jedan iz ozloglašene familije DORKBOT.
DORKBOT je poznat po tome što se širi preko društvenih mreža i IM aplikacija, kao što su Skype i mIRC, a sada za širenje koristi i već spomenute multi-protokolarne aplikacije koje omogućavaju korisnicima komunikaciju preko različitih IM aplikacija. Tako Digsby, na primer, podržava AIM, MSN, Yahoo, ICQ, Google Talk, Jabber i Facebook Chat, dok Quiet Internet Pager podržava najmanje četiri različita IM servisa. Zbog toga, malver može da dođe do većeg broja korisnika.
Malver WORM_DORKBOT.SME šalje skraćene URL-ove kontaktima koje pronađe u IM aplikaciji na zaraženom sistemu. Ovi URL-ovi vode do fajla koji je ažurirana kopija DORKBOT-a koji je postavljen na fajl-hosting sajt Mediafire. Na ovaj način, napadači nastoje da izbegnu otkivanje i uklanjanje malvera sa računara.
Backdoor BKDR_LIFTOH.DLF preuzima WORM_DORKBOT.SME. Jedna od komandi koje backdoor dobija od C&C servera je da preuzme i pokrene druge malvere. Komanda takođe sadrži i URL odakle će backdoor biti preuzet. Ovoga puta, fajl se nalazi na Hotfile.
Pored WORM_DORKBOT.SME, backdoor takođe preuzima još jedan malver - WORM_KUVAA.A. Ovaj crv traži c-user i xs Facebook kolačiće (cookies) na zaraženom sistemu da bi izbegao proveru identiteta na Facebook-u. On proverava browser-e Safari, Opera, Internet Explorer, Firefox i Chrome i aplikaciju Facebook Messenger.
Malver koristi Anti-CSRF (Cross-site request forgery) token, fb_dtsg, da bi slao spam poruke prijateljima žrtve. Spam poruke, napisane na 11 jezika prilagođenim žrtvama, sadrže URL odakle njegova kopija može biti preuzeta zajedno sa sugestivnom fotografijom.
Zaključak koji se nameće je da morate uvek biti oprezni sa fajlovima i linkovima koje dobijate od kontakata sa IM aplikacija jer nikada sa sigurnošću ne možete znati da li su ih zaista poslali vaši prijatelji i kakva je njihova priroda.
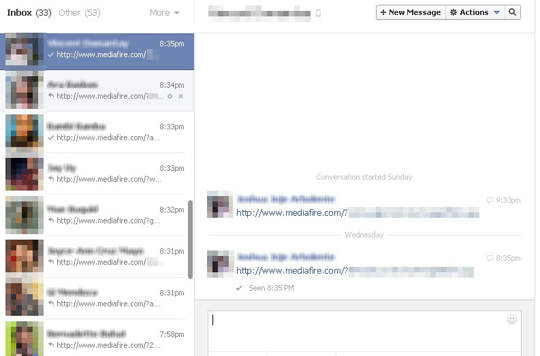
Slika 1. Spam poruke na Facebook-u
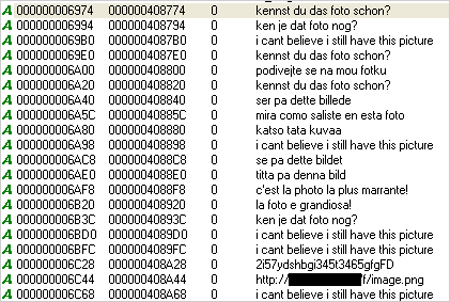
Slika 2. Poruke na 11 jezika

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



