





 Pratite nas preko RSS-a
Oprezno sa mapama koje prikazuju širenje korona virusa, neke od njih kriju malver koji krade lozinke
Vesti, 13.03.2020, 11:00 AM
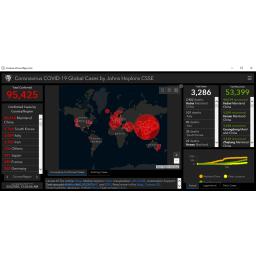
Ako ste među onima koji ovih dana na internetu neprestano traže informacije o korona virusu, verovatno su vam malveri poslednja briga. Ali ipak pripazite. Sajber-kriminalci šire dezinformacije i koriste lažne mape područja koja su pogođena korona virusom da bi širili malver AZORult.
Verovatno ne postoji takva katastrofa ili kriza koju bi sajber-kriminalci propustili da iskoriste za lični dobitak, pa ni zdravstvene katastrofe nisu izuzetak. Bili smo svedoci da su sajber-kriminalci to radili sa svetskim sportskim takmičenjima, Božićem ili nesrećama poput nestalog malezijskog aviona (MH-370), koje su koristili za širenje malvera.
Po sličnom receptu, epidemija korona virusa trenutno je omiljena tema sajber-kriminala. U januaru ove godine, sajber-kriminalci su koristili korona virus za širenje straha i infekciju uređaja korisnika bankarskim trojancem Emotet.
Sada hakeri iskorišćavaju rastući trend istraživanja i traženja informacija o epidemiji novog korona virusa za širenje AZORulta, malvera koji krade podatke, koji je otkriven 2016. AZORult prikuplja informacije sačuvane u veb pregledačima, posebno kolačiće, istoriju pretrage, korisničke ID, lozinke i i razne druge osetljive informacije.
Istraživači Reason Labsa koji su upozorili na AZORult su objasnili da hakeri izvode napade preko zaraženih web sajtova koji nude informacije o bolesti. Web sajtovi su zaraženi malverom Azorult.
Ovi web sajtovi primoravaju korisnika da preuzme aplikaciju da bi dobijao najnovije informacije o virusu. Korisnik preuzima fajl koji je obično nazvan Corona-virus-Map.com.
Kada žrtva klikne na fajl otvara se prozor koji prikazuje različite informacije o širenju korona virusa. U centru je „mapa infekcija“ slična onoj koju je napravio Univerzitet Džon Hopkins, koja je legitimni izvor za vizuelizaciju i praćenje prijavljenih slučajeva korona virusa u realnom vremenu. Brojevi potvrđenih slučajeva u različitim zemljama prikazani su na levoj strani, dok su sa desne strane statistike o smrtnim slučajevima i oporavku. Mapa izgleda tako da mnogi ne bi posumnjali u nju. Prikazane informacije su stvarne i prikupljene su sa sajta Univerziteta Džon Hopkins.
Trenutno malver uglavnom cilja Windows sisteme, ali verovatno će se uskoro pojaviti nova verzija koja će ciljati različite uređaje.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



