





 Pratite nas preko RSS-a
Oprezno sa sumnjivim emailovima, u toku je kampanja širenja ransomwarea Cerber
Vesti, 29.03.2017, 00:30 AM
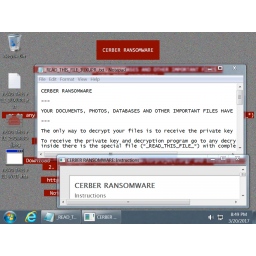
SANS Internet Storm Center upozorio je na kampanju koja širi ransomware Cerber koja je nazvana "Blank Slate" ("Prazan list papira").
Iz naziva kampanje može se naslutiti da su emailovi koji šire Cerber bez teksta, a nema ničega što bi ukazivalo na to da emailovi sadrže priloge. Naslov emaila i nazivi priloga su nejasni i sastoje se od slučajno izabranih brojeva.
Fajlovi koje sadrže ovi emailovi su dvostruko zipovani, što znači da se unutar zip fajla nalazi još jedan zip fajl, u kome se nalazi JavaScript fajl ili Microsoft Word dokument inficiran Cerberom. Na JavaScript fajl treba samo dva puta kliknuti, dok za Word dokument treba omogućiti makroe.
Cerber koji se širi ovom kampanjom je ransomware koji šifruje dokumente, fotografije, baze podataka i druge važne fajlove na računaru. Da bi dobile ključ za dešifrovanje od žrtava se traži da plate otkupninu od 500 dolara. Cerber uvek traži 500 dolara, koliko treba da bude isplaćeno u bitcoinima, po važećem kursu.
Kao i uvek, treba obratiti pažnju na svaki email koji se nađe u inboxu. Korisnicima se savetuje da ne otvaraju sumnjive emailove. U ovom slučaju, email stiže od nepoznate osobe, bez ikakvog teksta i sa bezimenim fajlovima u prilogu. To bi trebalo da bude zvono za uzbunu.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



