





 Pratite nas preko RSS-a
Otkriven bag u PayPalovom mehanizmu dvofaktorne autorizacije
Vesti, 26.06.2014, 10:18 AM
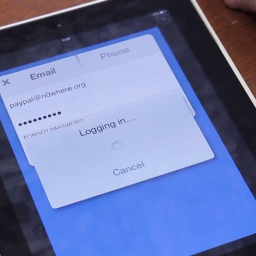
PayPal je bio jedan od prvih online servisa koji je ponudio korisnicima uslugu dvofaktorne autorizacije (2FA), kao dodatni mehanizam zaštite naloga od hakovanja.
2FA mehanizam sprečava zloupotrebu ukradenih korisničkih imena i lozinki, zahtevajući unos nasumično generisanog sigurnosnog koda tokom provere identiteta korisnika naloga. U zavisnosti od implementacije, sigurnosni kodovi mogu biti generisani pomoću specijalne mobilne aplikacije, mogu biti poslati putem SMS poruka ili emailova ili generisani pomoću posebnih uređaja.
Međutim, sada su istraživači iz firme Duo Security objavili da je pronađen način na koji hakeri mogu zaobići PayPalovu dvofaktornu autorizaciju.
PayPalove mobilne aplikacije ne mogu se koristiti za pristup nalozima koji imaju uključenu 2FA opciju, ali izgleda da se proces prijavljivanja nastavlja i u nedostatku sigurnosnog koda. Kada se poruka da je to prijavljivanje zaštićeno sigurnosnim kodom vrati sa servera, pristup nalogu se blokira.
Kada se korisnici prijavljuju na PayPal nalog koji ima uključenu 2FA koristeći jednu od PayPalovih aplikacija za smart telefone, oni će biti na kratko prijavljeni pre nego što se pojavi poruka u kojoj se objašnjava da 2FA opcija nije kompatibilna sa mobilnim uređajima.
Oni koji su dovoljno brzi, mogu privremeno isključiti pristup internetu na mobilnom uređaju (uključivanjem “Airplane mode”) pre nego što stigne 2FA poruka sa servera, i zatim ponovo uspostaviti vezu sa internetom pri čemu ostaju i dalje prijavljeni na PayPal nalog koji mogu dalje koristiti bez ikakvih ograničenja.
Istraživači iz Duo Security kažu da je ovako nešto moguće zbog toga što se, tokom procesa autorizacije za naloge sa uključenom 2FA, token sesije obezbeđuje tek posle prijavljivanja sa korisničkim imenom i lozinkom.
Propust u PayPalovom 2FA mehanizmu otkrio je programer Dan Saltman koji je svoje otkriće prijavio PayPalu još krajem marta, i to preko programa kompanije za nagrađivanje pronalazača bagova, ali je odgovor, i to automatizovan, od kompanije dobio tek mesec dana kasnije kada je obavešten da je istraga u toku. Saltman je u međuvremenu kontaktirao Duo Security čiji su stručnjaci potvrdili postojanje baga.
Duo Security je proveravajući Saltmanove tvrdnje, testirao kako bag funkiconiše na aplikacijama za Android i iOS i u slučaju obe aplikacije bag je potvrđen. Duo Security je o ovome takođe obavestio PayPal 23. aprila, a dva dana kasnije im je iz PayPala stigao odgovor da se slučaj i dalje istražuje.
Duo Security je 9. juna poslao obaveštenje PayPalu o nameri da javno objavi informacije o bagu 25. juna, posle čega je PayPal implementirao privremeno rešenje za bag.
PayPal je obavestio korisnike da su svi PayPal nalozi bezbedni i da bag ima uticaja samo na naloge kod kojih je uključena 2FA. Kao meru predsotrožnosti kompanija je onemogućila korisnicima koji su izabrali da koriste 2FA opciju da se prijavljuju na PayPal mobilne aplikacije. Ovi korisnici će ipak moći da se prijavljuju na svoje naloge sa mobilnih uređaja ali samo posetom PayPalovom mobilnom sajtu, saopštila je kompanija.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



