





 Pratite nas preko RSS-a
Otkriven keylogger u MantisTek GK2 Mechanical Gaming tastaturi koji podatke korisnika šalje u Kinu
Vesti, 08.11.2017, 08:00 AM
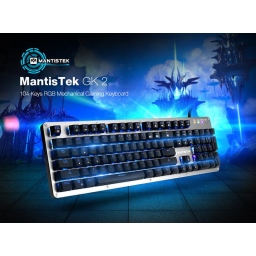
Popularna MantisTek GK2 Mechanical Gaming tastatura sa 104 tastera koja košta oko 50 evra, krišom snima sve što korisnici kucaju i šalje na server koji održava Alibaba grupa.
Ovaj ugrađeni keylogger na tastaturi MantisTek GK2 Mechanical Gaming je primetilo nekoliko korisnika koji su na jednom online forumu podelili svoje iskustvo.
MantisTek tastature koriste softver "Cloud Driver", verovatno za prikupljanje analitičkih informacija. Taj softver je uhvaćen kako šalje osetljive informacije na servere Alibaba Grupe.
Detaljna analiza Tom's Hardware tima je pokazala da MantisTek tastatura ne sadrži kompletni keylogger već da snima koliko puta je pritisnut taster i da ove podatke zatim šalje servere.
Korisnici koji su primetili šta se dešava objavili su snimak ekrana koji pokazuje kako se ove informacije šalju na kineski server koji se nalazi na IP adresi 47.90.52.88.
Međutim, čak i ako namere nisu loše, snimanje i otpremanje broja pritisnutih tastera bez saglasnosti korisnika ozbiljno je narušavanje poverenja korisnika a osim toga postoji i rizik od curenja osetljivih informacija.
S obzirom da Alibaba Grupa prodaje usluge poput Googlea i Amazona, ove prikupljene informacije ne moraju nužno biti poslate Alibabi, već nekome ko koristi cloud uslugu.
Ukucavanje IP adrese direktno u browser otvara kinesku stranicu za prijavljivanje, koju održava kompanija Shenzhen Cytec Technology Co., Ltd.
Softver MantisTek tastature šalje prikupljene podatke na dve destinacije na toj IP adresi:
- /cms/json/putkeiusedata.php
- /cms/json/putuserevent.php
Najbolji način da sprečite da tastatura šalje vaše informacije na Alibabin server je da prestanete sa korišćenjem tastature Mantistek GK2 Mechanical Gaming dok se proizvođač ne oglasi ovim povodom. Ako vam je teško da se odreknete tastature, a ne želite da se vaši podaci šalju na server, pobrinite se da softver MantisTek Cloud Driver ne radi u pozadini i blokirajte CMS.exe u zaštitnom zidu.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



