





 Pratite nas preko RSS-a
Otkriven lažni Chrome dodatak za blokiranje oglasa koji instalira malver
Vesti, 23.01.2026, 11:28 AM
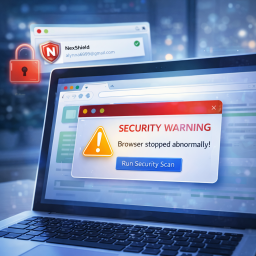
Istraživači iz kompanije Huntress otkrili su novu kampanju u kojoj napadači koriste lažni ad blocker (blokator oglasa) kako bi kompromitovali poslovne računare, koristeći tehniku u kojoj sami izazivaju problem, a zatim nude „rešenje“ koje zapravo instalira malver.
Kampanju vodi hakerska grupa KongTuke, a zasniva se na metodi poznatoj kao CrashFix, varijanti ClickFix napada, u kojoj se žrtva navodi da sama pokrene zlonamernu komandu verujući da popravlja grešku u sistemu.
Napad počinje instalacijom lažnog ad blockera pod imenom NexShield, gotovo identične kopije popularnog dodatka uBlock Origin Lite.
Da bi izgledao potpuno legitimno, hakeri su kao autora dodatka lažno naveli programera uBlock-a, Rejmonda Hila i uključili linkove ka nepostojećoj veb stranici za pomoć. NexShield je objavljen u zvaničnoj Chrome Web Store prodavnici sa imejl adresom programera alaynna6899@gmail.com.
Nakon instalacije, NexShield miruje oko sat vremena, kako ne bi izazvao sumnju pre nego što pokrene DoS napad na računar. Rezultat je zamrzavanje tabova i na kraju potpuno rušenje pregledača.
Drugim rečima, napadači namerno izazivaju kvar da bi kasnije ponudili „popravku“.
Nakon ponovnog pokretanja veb pregledača, korisniku se prikazuje profesionalno dizajnirano upozorenje sa porukom da se veb pregledač „neočekivano zaustavio“ i da je potrebno pokrenuti bezbednosnu proveru.
Ako korisnik klikne na predloženu opciju, pojavljuje se lažna poruka „Security issues detected!“ sa instrukcijom da pritisne Win + R i nalepi komandu pomoću Ctrl + V. U tom trenutku, ekstenzija je već neprimetno kopirala zlonamernu komandu u clipboard.
Ta komanda zloupotrebljava legitimni Windows alat finger.exe, koji se privremeno preimenuje u ct.exe i koristi za preuzimanje malvera direktno na računar. Žrtva, praktično, sama pokreće infekciju verujući da rešava tehnički problem.
Ono što instalira je ModeloRAT koji napadačima obezbeđuje dugotrajan pristup sistemu. Malver omogućava praćenje aktivnosti na računaru, krađu lozinki i podataka i daljinsku kontrolu sistema.
Da bi ostao neprimetan, sakriva se pod nazivima koji liče na legitimne programe, poput “Spotify47” ili “Adobe2841”.
Ono što ovu kampanju čini posebno opasnom jeste način na koji aktivno izbegava bezbednosne analize. Malver proverava da li se izvršava u istraživačkom okruženju, skenira više od 50 različitih bezbednosnih alata, proverava tipične korisničke naloge iz laboratorija, poput „John Doe“. Ako otkrije da se nalazi na računaru istraživača, prestaje sa radom ili šalje lažnu poruku „TEST PAYLOAD!!!!“, kako bi zbunio analitičare i usporio istragu.
Huntress navodi da kampanja trenutno cilja pre svega poslovne korisnike i korporativna okruženja, dok kućni korisnici zasad nisu primarna meta.
Stručnjaci savetuju korisnicima da uvek proveravaju autore ekstenzija pre instalacije, budu oprezni i sa dodacima iz zvaničnih prodavnica, ignorišu sva upozorenja koja traže ručno pokretanje komadni u sistemu, nikada ne pokreću naredbe koje im nepoznata aplikacija nudi kao „popravku“.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



