





 Pratite nas preko RSS-a
Otkrivena lažna aplikacija LastPass u Chrome Web Store
Vesti, 28.04.2016, 00:30 AM
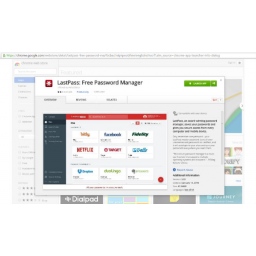
Stručnjaci za bezbednost često savetuju korisnicima da koriste programe za upravljanje lozinkama kao što su Dashlane, Keychain, 1Password i LastPass, i da ove programe preuzimaju direktno sa zvaničnih sajtova ovih programa ili iz pouzdanih prodavnica aplikacija kao što je Google Play, App Store i Chrome Web Store.
Ali čak i na legitimnim sajtovima ponekad se skrivaju lažne aplikacije.
Upravo to ilustruje slučaj otkrića aplikacije za koju se tvrdi da je LastPass a koju su stručnjaci kompanije Malwarebytes primetili u Chrome Web Store.
Oni iskusniji odmah će primetiti da nešto nije u redu sa ovom aplikacijom. Najpre, trebalo bi da bude neobično to što jedna od najtraženijih i najpopularnijih aplikacija za upravljanje lozinkama na internetu ima malo i to loših ocena. Drugo, aplikaciju potpisuje AdGetBlock, što nije ime proizvođača legitimne aplikacije. Pravu aplikaciju LastPass u Chrome Web Store potpisuje “lastpass.com”.
Kada su u kompaniji Malwarebytes preuzeli i instalirali LastPass aplikaciju u Chromeu na jednom od računara za testiranje, pojavilo se iskačuće obaveštenje u kome se kaže da aplikacija "LastPass: Free Password Manager" želi da prikazuje obaveštenja.
Kada je aplikacija bila instalirana, istraživači su kliknuli na ikonu na Chromeovoj stranici sa aplikacijama očekujući da će to pokrenuti maliciozni kod, ali umesto toga bili su preusmereni na stranicu na web sajtu appforchrome[.]com.
Preusmeravanje je glavna svrha lažne aplikacije LastPass.
Na stranici na koju su istraživači usmereni nalazi se link za preuzimanje LASTPASS UNIVERSAL WINDOWS INSTALLER-a. Klik na ovaj link preusmerio je istraživače na drugu stranicu na kojoj piše: "LASTPASS UNIVERSAL WINDOWS INSTALLER. Click here if download doesn't strat automatically".
Kao i na većini ovakvih, sumnjivih sajtova, link na koji korisnik treba da klikne da bi preuzeo aplikaciju lako može biti pomešan sa linkovima za reklame. Google zabranjuje ovakvo obmanjivanje korisnika. S obzirom da je ova stranica za preuzimanje jedina koja sadrži reklame, istraživači pretpostavljaju da je ovo pokušaj da se zaradi na klikovima i pregledima stranice.
Ako korisnik klikne na pravi link on će preuzeti legitimnu kopiju LastPass, ali ako klikne na link koji krije veliko zeleno dugme na kome piše “Start download”, a njih ima najmanje dva na stranici, biće usmeren na Easy Doc Merge, aplikaciju koju distribuira Mindspark, marketing kompanija koja se bavi interaktivnim reklamiranjem.
Na stranici na koju su istraživači preumereni nalazi se plavo dugme na kome piše "Free Download". Klik na njega dovodi do preuzimanja i instaliranja aplikacije EasyDocMerge u browseru. EasyDocMerge je takozvani “browser hijacker” koji manipuliše browserom, tako što menja početnu stranicu ili pretragu. Aplikacija takođe prikazuje reklame.
Google je uklonio lažni LastPass iz Chrome Web Store. Oni za koje je ovo upozorenje zakasnelo, i koji žele da uklone Easy Doc Merge, uputstvo o tome kako da to urade mogu naći na forumu kompanije Malwarebytes.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



