





 Pratite nas preko RSS-a
Otkriveni lažni sertifikati koji oponašaju Facebook, Google i iTunes
Vesti, 14.02.2014, 07:47 AM
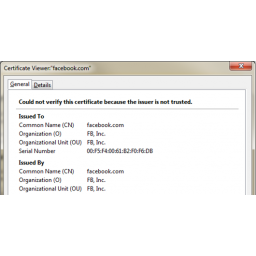
Britanska firma Netcraft otkrila je značajan broj lažnih SSL sertifikata koji se koriste da bi se korisnici prevarili tako da misle da su na sajtu banke, društvene mreže ili nekom drugom legitimnom sajtu, iako zapravo nisu. To omogućava napadačima da izvedu takozvane “čovek u sredini” napade i tako presretnu sve informacije koje šalju i primaju korisnici i sajtovi.
Uspešni napadi omogućavaju kriminalcima da dešifruju legitiman saobraćaj online bankinga pre nego što ga ponovo šifruju i proslede banci. Obe strane pri tom ne znaju da je napadač možda snimio podatke za proveru identiteta korisnika ili se umešao u transfer novca.
Lažni sertifikati imaju obično imena koja se poklapaju sa imenima njihovih meta kao što je www.facebook.com. Ako sertifikate nije potpisalo respektabilno sertikaciono telo, nijedan od njih neće biti smatran važećim od strane velikih browser-a. Međutim, povećan sabraćaj online e-bankinga sada potiče od aplikacija i programa koji nisu browser-i koji mogu da ne provere ispravnost SSL sertifikata na adekvatan način.
Lažni sertifikati sami po sebi nisu dovoljni da omoguće napadaču da izvede napad. On mora pred toga da bude u poziciji da prati mrežni saobraćaj između mobilnog uređaja žrtve i servera sa kojim komunicira. U praksi, to znači da će napadaču biti potrebno da deli mrežu i internet vezu sa žrtvom, ili da ima pristup nekom sistemu na internetu između žrtve i servera. Postavljanje lažne wireless pristupne tačke je jedan od najlakših načina za napadača da izvede takav napad, jer može lako nadzirati celokupan mrežni saobraćaj ali i imati uticaj na rezultate DNS upita.
Aplikacije za online banking za mobilne uređaje su poznate po lošoj proveri SSL sertifikata, kažu iz Netcraft-a. I aplikacije i browser-i mogu biti ranjivi ako korisnik bude prevaren da instalira lažne root sertifikate zahvaljujući društvenom inženjeringu i napadima malvera.
Mnogi lažni sertifikati koje je otkrio Netcraft napravljeni su sa lošom namerom. Među lažnim SSL sertifikatima je jedan koji legitimizuje Facebook fišing stranicu sa servera u Ukrajini. Jedan lažni sertifikat sa servera u Rusiji se koristi za različite Google servise, a jedan “zamenski” sertifikat da bi stranica ličila na stranicu najveće ruske banke.
Pored toga otkriven je i lažni sertifikat za Apple iTunes, koji je trenutno najpopularnija fišing meta posle PayPal-a, kao i za POP mail server kompanije GoDaddy.
Nisu kriminalci jedini koji lažiraju sertifikate da bi presretali komunikacije. Istraživači Netcraft-a otkrili su jedan takav sertifikat za youtube.com sa servera u Pakistanu, zemlje koja ima istoriju blokiranja pristupa YouTube-u. Ovaj sertifikat je verovatno deo pokušaja da se spreče građani Pakistana da posećuju YouTube jer posetioci na web sajtu vide obaveštenje “Ovaj sadržaj je zabranjen u Pakistanu”.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



