





 Pratite nas preko RSS-a
Ozloglašena grupa GandCrab se ipak nije povukla kako su najavili, ponovo su tu sa novim ransomwareom
Vesti, 26.09.2019, 12:00 PM
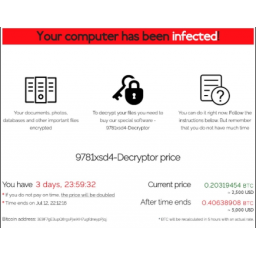
Zloglasna hakerska grupa za koju se mislilo da se raspala stoji iza novog talasa napada koji se izvode širom sveta.
Istraživači kompanije Secureworks kažu da su došli do ovog zaključka nakon analize novog malvera. Oni tvrde da je krivac za napade ekipa koja stoji iza GandCraba.
Veruje se da je reč o ruskim sajber-kriminalcima koji su prethodno prodavali ransomware GandCrab drugim kriminalcima. Njihov ransomware je šifrovao fajlove na računarima a zatim su žrtve ucenjivane da plate otkup. Procjenjuje se da je njihov ransomware inficirao više od 1,5 miliona računara u svetu.
U maju je grupa iznenadila mnoge u bezbednosnoj industriji kada je objavila da se "povlači" nakon što je od ransowarea zaradila više od 2 milijarde dolara. Neko je tvrdio da je deo grupe "unovčio" svoju zaradu i napustio posao.
Grupa je inače bila aktivna od januara 2018. godine.
Ali Secureworks je povezao grupu sa novim ransomwareom nazvanim REvil ili Sondinokibi.
Malver je već napravio veliku štetu stotinama stomatoloških ordinacija u Sjedinjenim Državama, kao i u 22 opštine u Teksasu.
Istraživači kažu da ne samo da je kod sličan onom koji je korišćen u ranijim napadima, nego da sadrži i slične greške.
Don Smit, direktor Jedinice za borbu protiv pretnji Secureworksa, rekao je da je njegov tim ima dovoljno dokaza protiv ove grupe.
"Nismo bili iznenađeni što se grupa ponovo pojavila", rekao je on.
"GandCrab je obezbedio dobar profit kriminalcima. Malo je verovatno da bi postojeća i iskusna grupa tek tako otišla”, rekao je Smit dodajući da je grupa verovatno želela da skrene pažnju javnosti i stručnjaka sa “brenda” GandCrab, te da su se zato pojavili sa novim proizvodom.

Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



