





 Pratite nas preko RSS-a
Pacijentima sa pejsmejkerima rečeno da se jave svojim doktorima da bi dobili zakrpe za bezbednosne propuste
Vesti, 30.08.2017, 15:30 PM
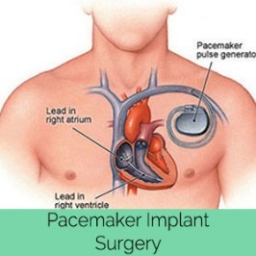
Pacijentima kojima su ugrađeni pejsmejkeri proizvođača Abbott, kompanije koja je krajem prošle i početkom ove godine kupila kompaniju St. Jude Medical's koja ih je ranije proizvodila, savetovano je da se jave svojim lekarima i raspitaju se da li je dostupno bezbednosno ažuriranje za njihove implantirane uređaje.
Bezbednosno ažuriranje bi trebalo da ispravi tri propusta koje je prošle godine otkrila firma MedSec Holdings Ltd.. Na propuste je upozorio CERT tim američkog Ministarstva za unutrašnju bezbednost.
Američki CERT je u upozorenju objasnio da propusti omogućavaju napadačima da pristupe pejsmejkerima i izdaju komande, promene podešavanja ili da na neki drugi način ometaju rad ovih uređaja.
Iako bi posledice mogle biti katastrofalne, stručnjaci američkog CERT-a kažu da ovakve napade nije lako izvesti. Najpre, exploit za ove propuste nije javno dostupan da bi pomogao napadačima da razviju svoje exploite, a osim toga, iskorišćavanje ovih propusta zahteva visok nivo veština i znanja, što nije posao ni za svakog programera. Pored toga, napadači moraju biti dovoljno blizu cilju da bi bila moguća RF komunikacija.
Propuste je otkrila firma MedSec koja je dobro poznata kompaniji Abbott, proizvođaču pejsmejkera. Septembra prošle godine, Abbott je tužio MedSec i kompaniju Muddy Waters, tvrdeći da su dve kompanije organizovale medijsku kampanju koristeći propuste u njihovim pejsmejkerima. Ovi propusti su na kraju ispravljeni u januaru ove godine.
I ovi novi propusti su ispravljeni otprilike u isto vreme, ali ije Američka agencija za hranu i lekove (FDA) tek juče odobrila da se zakrpe softvera pejsmejkera objave javno.
FDA i Abbott su pozvali pacijente da se jave svojim lekarima i da se raspitaju ko je proivođač njihovih pejsmejkera, kao i da zakažu termin ako je potrebno instalirati zakrpe za propuste.
Abbott je objavio vodiče i za lekare i za pacijente.
Prema saopštenju FDA, propusti utiču na pejsmejkere sledećih proizvođača: Accent, Anthem, Accent MRI, Accent ST, Assurity i Allure.
Iz Abbotta procenjuju da su lekarima potrebna svega tri minuta da instaliraju ažuriranje. Postoje naravno i rizici, ali su veoma mali. Može se desiti da se prilikom ažuriranja, ponovo učita prethodna verzija firmwarea zbog nepotpunog ažuriranja, da se izgube trenutna podešavanja uređaja, da uređaj prestane da radi (verovatnoća svega 0,003%), i da se izgube dijagnostički podaci.
Prema tvrdnjama Abbotta, CERT-a i FDA do sada nije bilo napada u kojima su korišćeni ovi propusti. Prema podacima koje je objavila FDA, oko 465000 pacijenata u SAD ima ugrađene pejsmejkere sa ovim propustima.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



