





 Pratite nas preko RSS-a
Pentagon sastavio spisak nepoželjnih kompanija koje koriste ruski i kineski softver u svojim proizvodima
Vesti, 31.07.2018, 10:30 AM
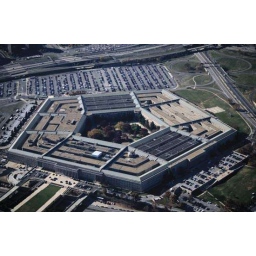
Ministarstvo odbrane Sjedinjenih Američkih Država potvrdilo je u petak na konferenciji za medije da su sastavili listu "Ne kupuj", sa imenima kompanija za koje se zna da koriste kineski i ruski softver u svojim proizvodima.
Pentagon je počeo sa sastavljanjem ove liste pre šest meseci, posle čega je ona prosleđen agencijama ministarstva.
Pentagon planira da sarađuje sa tri trgovinska udruženja industrije odbrane - Udruženjem vazduhoplovne industrije, Industrijskim udruženjem za nacionalnu odbranu i Savetom za profesionalne usluge - kako bi se upozorili kompanije koje imaju ugovore sa ministarstvom na problematične proizvode koje Pentagon vidi kao potencijalne pretnje.
Pentagon se nada da će ove kompanije, koje snabdevaju Pentagon opremom i pružaju usluge iz svog domena, preći na proizvode koji se smatraju sigurnim. Iz ministarstva kažu da žele da budu sigurni da ne kupuju softver ruskog ili kineskog porekla.
Prošle godine američki zvaničnici zabranili su upotrebu proizvoda ruskog proizvođača antivirusa, kompanije Kaspersky Lab, i kineskog proizvođača hardvera ZTE, u vladinim mrežama, navodeći kao razlog nacionalnu bezbednost. Američki zvaničnici tvrde da su obavještajne agencije ovih zemalja koristile podatke koje su ove dve kompanije prikupljale, kako bi špijunirale SAD.
Iz ministarstva kažu da su takođe razmišljali o aktivnostima američkih kompanija u inostranstvu, tačnije o onim američkim kompanijama koje su pristale da dozvole stranim obaveštajnim službama da pregledaju izvorni kod njihovog softvera kako bi dobile dozvolu za prodaju svojih proizvoda u toj zemlji. Juna prošle godine, Rojters je objavio da su se tehnološke kompanije kao što su IBM, Cisco, SAP, HPE i McAfee složile da dozvole ruskoj vladinoj agenciji da pregleda izvorni kod njihovih proizvoda. Tako je HPE omogućio je ruskim istražiteljima da analiziraju izvorni kod ArcSighta, softvera koji je duboko integrisan u mreži američkog Ministarstva odbrane.
Kineski zvaničnici takođe sprovode slične preglede kodova, mada u manjoj meri, jer su zapadne kompanije u manjoj meri prisutne na prepunom kineskom tržištu, gde lokalne kompanije suvereno vladaju.
Američki zvaničnici se plaše da će Rusija i Kina moći da koriste znanje koje su stekle od analize ovih proizvoda kako bi izvele sajber-napade na američke kompanije i vladine mreže u kojima se ovi proizvodi koriste.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



