





 Pratite nas preko RSS-a
Policija prevarila ransomware bandu Deadbolt i ukrala od nje ključeve za dešifrovanje
Vesti, 25.10.2022, 08:00 AM
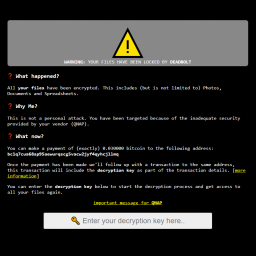
Holandska policija, koja je verovatno jedna od najaktivnijih i najposvećenijih kada je reč o borbi protiv sajber kriminala, prevarila je ransomware bandu Deadbolt da preda ključeve za dešifrovanje, pružajući žrtvama priliku da vrate šifrovane fajlove bez plaćanja otkupnine. Koristeći ove ključeve, žrtve sada mogu besplatno otključati fajlove.
Uz pomoć firme za sajber bezbednost RESPONDER.NU policija je dobila od ransomware grupe Deadbolt više od 150 ključeva za dešifrovanje.
Prema rečima zvaničnika policije, oni su praktično ukrali ključeve za dešifrovanje od kriminalne grupe. Policijski timovi odeljenja za sajber kriminal prebacivali su iznuđivačima sredstva u bitkoinima kao otkupninu, ali čim bi im kriminalci dali ključ za dešifrovanje, sredstva bi bila povučena.
Kasnije je policija pomogla žrtvama Deadbolt ransomware bande tako što im je obezbedila ključ za dešifrovanje, a osim žrtava u samoj Holandiji, pomogla je i žrtvama izvan Holandije. Vlasti kažu da je to „težak udarac“ za sajber kriminalce jer im jasno stavljeno do znanja da ne mogu da pobegnu od policije.
U saopštenju za medije, policija je rekla da su napadi Deadbolt ransomwarea uglavnom bili fokusirani na NAS uređaje. Banda je šifrovala preko 20.000 QNAP i Asustor uređaja, a žrtve su locirane širom sveta. Samo u Holandiji identifikovano je oko hiljadu žrtava.
Holandska policija kaže da je spasila 90% onih koji su prijavili da su bili žrtve napada ove ransomware grupe i pozvala i ostale žrtve da ih kontaktiraju i dobiju nazad svoje podatke.
Ostale agencije koje su pomogle u ovoj operaciji su Europol, Kancelarija Javnog tužioca, francuska Nacionalna policija i francuska žandarmerija.
Matejs Jaspers iz tima holandske nacionalne policije za sajber kriminal izjavio je da je imperativ prijaviti takve zločine i verovati policiji a ne sajber kriminalcima.
„Ova akcija jasno pokazuje da prijavljivanje pomaže: žrtvama koje su prijavile ransomware dat je prioritet. Njihovi ključevi su bili među prvima koje smo dobili pre nego što je panika zahvatila ransomware grupu.”

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



