





 Pratite nas preko RSS-a
Popularni Popcorn Time upozorio na moguće prevare
Vesti, 09.07.2015, 01:00 AM
Popcorn Time, popularni BitTorrent klijent za online gledanje uglavnom piratskih filmova, objavio je upozorenje na svom blogu u kome se skreće pažnja korisnicima da je uspeh programa Popcorn Time doveo do pojave brojnih web sajtova sa sličnim imenima i grafički skoro identičnim originalnom sajtu, na kojima se nude aplikacije koje ne rade, ili koje su “gubljenje vremena”, ili još gore, sa kojima korisnici mogu imati probleme zbog toga što je njihova primarna misija širenje virusa, adwarea ili trojanaca koji mogu inficirati računar.
Neki od sajtova koji imaju isti format kao i originalni sajt https://popcorntime.io prikazuju oglase, popup reklame ili čak zahtevaju mesečnu članarinu.
“Mi smo žrtve našeg sopstvenog uspeha i trebalo bi da budete oprezni: “Popcorn Time” brend koriste mnogi zlonamerni ljudi koji pokušavaju da surfuju na talasu uspeha i da naprave profit”, upozorio je tim Popcorn Timea.
Zato što je kod Popcorn Timea open source, pojavile su se druge verzije aplikacije, od kojih je najpoznatija ona sa domena popcorn-time.se, kao i aplikacija Porn Time specijalizovana za pornografske filmove. Iz Popcorn Timea kažu da nijedna od ovih aplikacija izgleda ne distribuira malvere, ali preporučuju korisnicima oprez jer oni ne garantuju za druge web sajtove već samo za https://popcorntime.io i poddomene.
Oni su naglasili da korisnici uvek mogu računati na to da je njihov softver bezbedna i besplatna aplikacija.
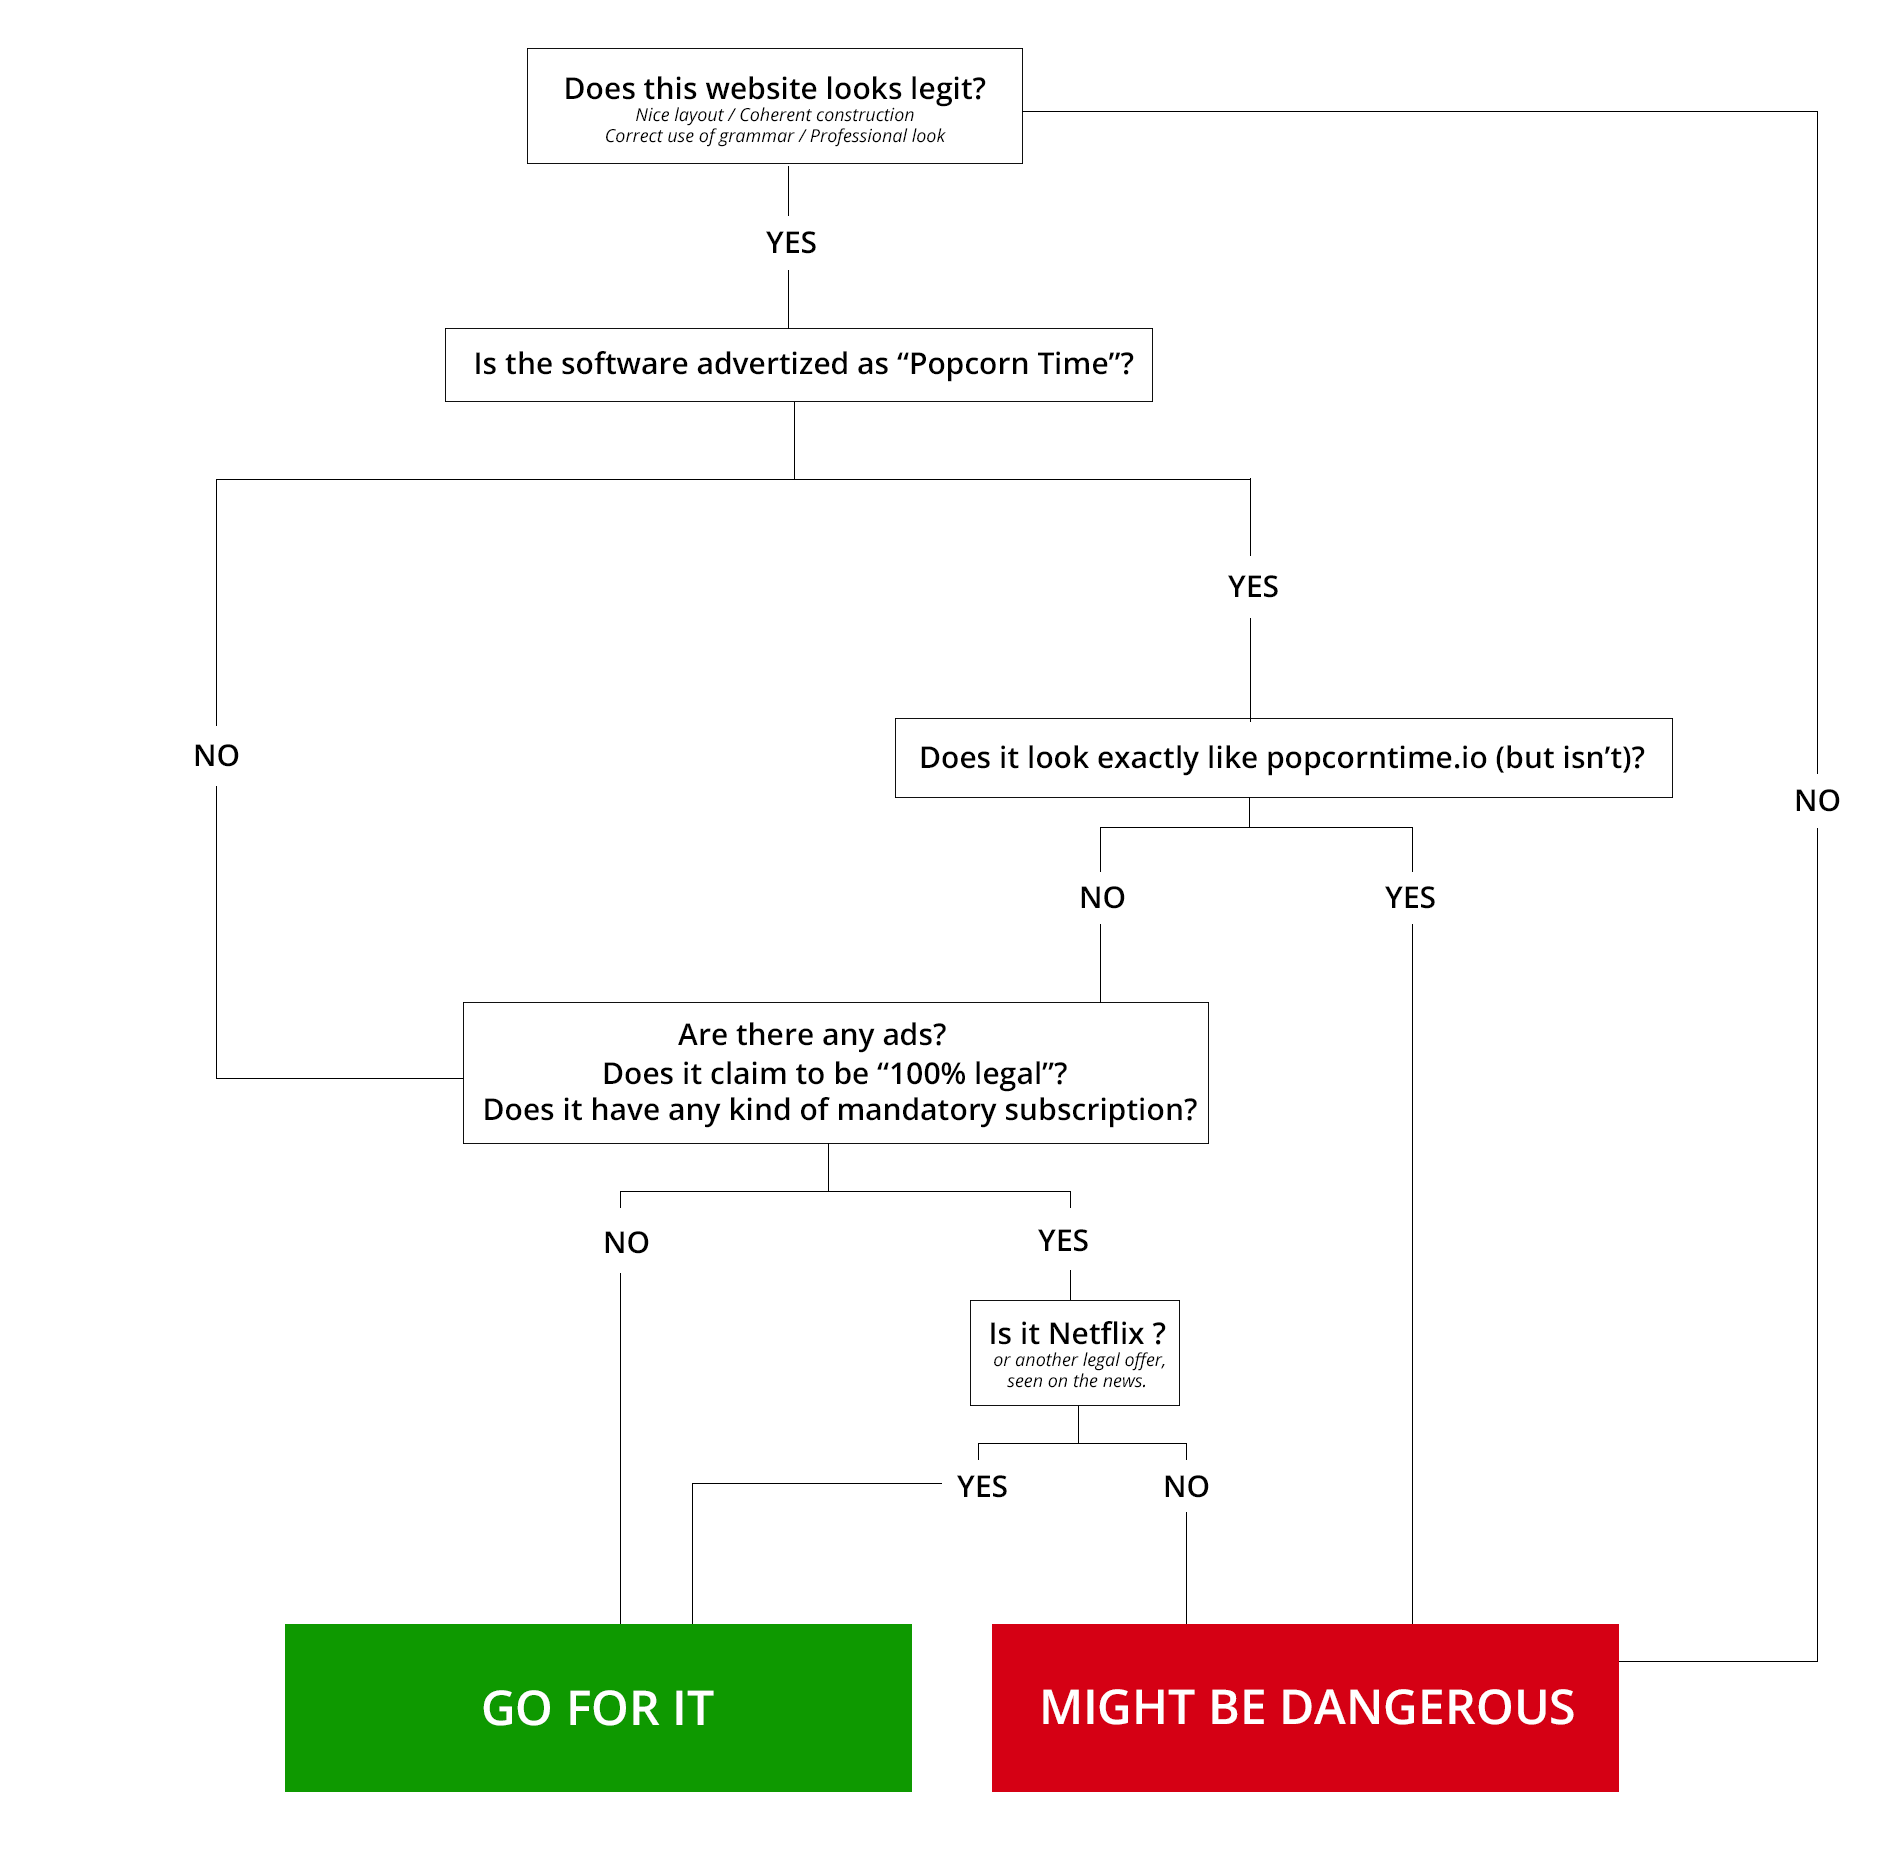
Na blogu je objavljen spisak adresa za koje korisnici mogu biti sigurni da su legitimni sajtovi, kao i šema koja sadrži nekoliko pitanja na koje korisnici treba da odgovore kako bi im bilo jasno da li je ono što im se nudi pravi Popcorn Time ili pokušaj prevare.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



