





 Pratite nas preko RSS-a
Pored Firefoxa, i Chrome će vas upozoravati kada se prijavljujete na naloge sa kompromitovanim lozinkama
Vesti, 23.08.2019, 13:30 PM
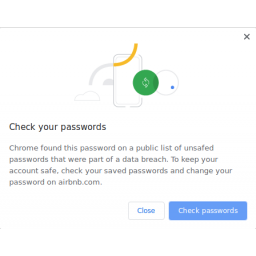
Google dodaje Chromeu ugrađenu uslugu obaveštavanja o kompromitovanju podataka koja će upozoravati korisnike kada se prijavljuju na web sajtove sa korisničkim imenom i lozinkom koji su kompromitovani u hakerskom napadu.
S obzirom da je curenje lozinki sve češća pojava, kao i da korisnici ne odustaju od navike da koriste “reciklirane” lozinke, pojavili su se servisi koji nude usluge obaveštavanja korisnika kada su njihove email adrese i lozinke procurele posle nekog od brojnih incidenata.
Jedan od popularnijih servisa te vrste je „Have i Been Pwned“ sa kojim sarađuje Mozilla. Mozilla je u partnerstvu sa „Have i Been Pwned“ pokrenula Firefox Monitor koji je integrisan u Firefox pregledač i koji koristi usluge pomenutog servisa.
Google je nedavno takođe pokrenuo novu sličnu uslugu preko ekstenzije za Chrome koja je nazvana Password Checkup, koja nakon instaliranja upozorava korisnike ako su njihova korisnička imena i lozinke kompromitovani.
Koristeći Password Checkup, Google je nedavno sproveo istraživanje koje je otkrilo da je 1,5% svih prijava na naloge ugroženo kompromitovanjem podataka. Ova studija je takođe pokazala da je 26% korisnika koji su obavešteni o kompromitovanim podacima, promenilo lozinku.
Pošto je ova studija pokazala da je obaveštavanje korisnika o kompromitovanim podacima za prijavu korisno, Google sada želi da ugradi ovu podršku direktno u pregledač Chrome.
Iako je ova nova funkcija nazvana „Zaštita lozinke“ tek u fazi razvoja, ima naznaka kako će ona funkcionisati.
Kada je omogućena funkcija zaštite lozinke, u Google Chrome menadžeru lozinki pojaviće se nova opcija koja vam omogućava uključivanje i isključivanje funkcije za otkrivanje kompromitovanih podataka.
Da bi ova funkcija radila, korisnik se prvo mora prijaviti u pregledač. Kada to uradi, ako pokuša da se prijavi na web sajt sa podacima koji su kompromitovani, Chrome će prikazati upozorenje „Data breach reported“.
Ako su korisničko ime i lozinka kompromitovani samo za određeni sajt ili aplikaciju, Chrome će vas obavestiti i o tome o kom sajtu ili aplikaciji se radi.
Trenutno nije poznato šta će raditi dugme „Proveri lozinke“, ali moguće je da će ono voditi korisnika na stranicu koja opisuje incident u kome su kompromitovani podaci i na kojoj se korisniku preporučuje jača lozinka.
Za poslovne korisnike Google će dodati opciju „PasswordLeakDetectionEnabled“ koja će administratorima omogućiti da onemoguće funkciju zaštite lozinke u Chromeu.

Izdvojeno
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Pratite nas

Nagrade


Prijatelji



