





 Pratite nas preko RSS-a
Poruka na Skypeu ruši program, Skype ispravio bag
Vesti, 04.06.2015, 01:00 AM
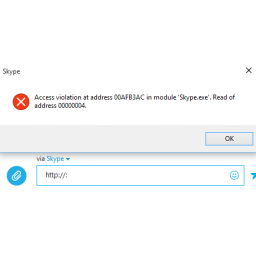
Samo nedelju dana pošto su korisnici Appleovih uređaja imali problem sa bagom u iOS zbog koga su se iPhone i iPad uređaji restartovali i isključivali, sličan problem imali su i korisnici Skypea, i to skoro svake verzije programa na Windows računarima i mobilnim telefonima pošto bi dobili poruku sastavljenu od osam karaktera. Od ovih problema pošteđeni su korisnici Skypea za Mac računare i moderne verzije Skype aplikacije za Windows 8.1 optimizovane za rad na dodir.
Bag u Appleovom iOS nije povezan sa ovim bagom, a korisnici iPhone i iPad uređaja još uvek čekaju trajnu ispravku za propust, jer je Apple ponudio korisnicima samo privremeno rešenje.
Skype je već ispravio ovaj propust koji je prvi put spomenut na Microsoftovom forumu zajednice Skype korisnika.
Ako korisnik na Skypeu dobije poruku sa sledećim sadržajem: “http://:” (ali bez navodnika), to će dovesti do rušenja programa.
“Brisanje istorije razgovora ne pomaže, pošto Skype preuzima istoriju razgovora sa servera, on će se opet srušiti”, napisao je korisnik Giperion.
U međuvremenu, sajt Venturebeat ponudio je moguće rešenje: korisnik koji je poslao spornu poruku, treba da je obriše, a korisnik kome je poslata poruka treba da ukloni Skype i da instalira stariju veziju softvera pomoću koje treba obrisati poruku, što je relativno lako uraditi na Windowsu, ali je komplikovanije kada su u pitanju iOS i Android uređaji.
Na forumu je predstavnik Skypea ubrzo potvrdio postojanje baga i rekao da znaju za problem i da rade na tome da obezbede rešenje. Juče je predstavnik kompanije saopštio da je njihov tim ispravio propust i uputio korisnike da preuzmu najnoviju verziju programa na stranici http://www.skype.com/download

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



