





 Pratite nas preko RSS-a
Posetioci popularnih porno sajtova rizikuju infekciju malverom Zloader
Vesti, 19.11.2020, 11:00 AM
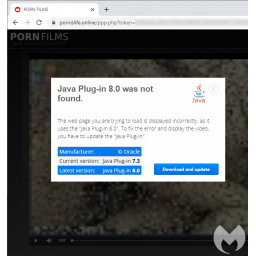
Lažno Java ažuriranje pronađeno je na raznim porno sajtovima a ono što se zapravo krije iza toga je preuzimanje poznatog malvera Zloader.
Posetioci veoma popularnih porno sajtova, kao što su bravoporn[.]com i xhamster[.]com izloženi su napadima reklamama (malvertajzing) koje preusmeravaju žrtve na veb sajtove na kojima se nalazi malver.
Kampanja sa malicioznim oglasima, koja je nazvana "malsmoke", prvi put je primećena u septembru ove godine. Istraživači ukazuju na promenu strategije napadača - više se žrtve ne odvode na sajtove na kojima se nalaze exploit paketi, već se koristi iskačuće lažno Java ažuriranje.
Prethodna taktika je uključivala reklame koje su preusmeravale posetioce porno veb sajta na veb sajt koji bi zatim zarazio uređaj žrtve dropperom, dowloaderom i malverom, i to baš tim redom. Međutim, od sredine oktobra, napadači su promenili taktiku i u igru uveli lažno ažuriranje Jave. Kada žrtve kliknu na ovo „ažuriranje“, preuzimaju Zloader, poznatog bankarskog trojanca koji krade lozinke i druge privatne podatke od korisnika ciljanih banaka.
Istraživači iz firme Malwarebytes kažu da su mislili da su napadači jednostavno prestali sa napadima. Međutim, oni su zapravo promenili taktiku kako bi došli do većeg broja korisnika. Umesto napada na mali broj posetilaca porno sajtova koji još uvek koriste Internet Explorer, “oni su sada proširili svoj domet na sve pregledače“.
Kada kliknete na Play da biste odgledali video snimak na porno sajtu, pojavljuje se novi prozor pregledača sa video snimkom koji izgleda zrnasto. Ono što se zapravo dešava u pozadini je da se nakon što žrtve kliknu na video, one preusmeravaju na razne zlonamerne stranice, kao što je landingmonster[.]online, dok ne dođu na porno stranicu koja je „mamac“ (pornguru[.]online/B87F22462FDB2928564CED). Video klipovi se reprodukuju nekoliko sekundi, sa zvukom, dok se odjednom ne pojavi poruka preko ekrana u kojoj se kaže da „Java Plug-in 8.0 nije pronađen“.
Istraživači su rekli da je MPEG-4 snimak od 28 sekundi namerno pikseliziran jer korisnici treba da poveruju da treba da preuzmu softver koji nedostaje, iako to nikako neće pomoći.
„Izbor Jave je pomalo čudan, s obzirom na to da obično nije povezan sa video streamingom. Međutim, oni koji kliknu i preuzmu takozvano ažuriranje možda nisu svesni toga“, kažu istraživači.
Napadači koriste sopstveni program za preuzimanje malvera. Lažno Java ažuriranje (nazvano JavaPlug-in.msi) je digitalno potpisani Microsoft instalacioni program koji sadrži brojne biblioteke i izvršne fajlove. Istraživači su rekli da su mnogi od njih legitimni.
Instalira se izvršni fajl (lic_service.exe) koji zatim učitava HelperDll.dll. koji je najvažniji modul odgovoran za preuzimanje malvera sa sajta Moviehunters.
FOTO: Malwarebytes

Izdvojeno
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore
Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Pratite nas

Nagrade


Prijatelji



