





 Pratite nas preko RSS-a
Posle Estonije, i u Španiji problemi sa ličnim kartama zbog kriptografskog propusta
Vesti, 20.11.2017, 00:30 AM
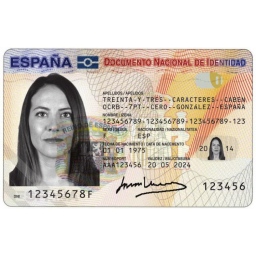
Nedavno otkriven kriptografski propust zbog koga su vlasti Estonije 3. novembra blokirale sertifikate 760000 ličnih karata građana, izazvao je sličan problem i u Španiji.
Kada su istraživači iz Češke prošlog meseca otkrili ovaj propust bilo je jasno da će posledice biti ozbiljne.
Problem je u čipovima koje proizvodi Infineon Technologies koji se nalaze u mnogim uređajima. Takozvani ROCA propust koji su češki istraživači otkrili u algoritmu koji koristi Infineon omogućava napadaču da otkrije privatni ključ žrtve ako zna njen javni ključ.
Dan Cvrcek, direktor firme Enigma Bridge koju su osnovali istraživači koji su otkrili ROCA propust, kaže da ovaj propust, bar kad je reč o Španiji, može omogućiti napadačima da recimo ponište ili obnove ugovore koje su ljudi potpisali, jer Španija ne koristi vremenske oznake za veoma važne potpise. “Ipak, ne mislim da je moguć napad velikih razmera koji bi bio usmeren na mnogo ljudi”, kaže češki istraživač. On dodaje i da se cena napada brzo smanjuje: početna procena je bila između 40000 i 20000 dolara, a sada napad realno košta oko 2000 dolara.
Za razliku od Estonaca koji svoje lične karte koriste za brojne usluge u javnom i privatnom sektoru, u Španiji je situacija drugačija - oko 60 miliona Španaca koristi identifikacione pametne kartice, ali se one ređe koriste na način kako se to radi u Estoniji.
U Španiji je dakle, s obzirom na brojeve, problem daleko veći, a čini se da je i njegovo rešavanje haotično. Dok španska vlada preko Nacionalne policije koja je zadužena za upravljanje i nadzor nad karticama, tvrdi da je blokirala sve sertifikate, javljaju se građani koji tvrde da i dalje mogu da potpišu dokumente ovim karticama.
Svaka pametna kartica koja se u Španija naziva DNIe (Documento Nacional de Identidad electrónico), sadrži dva sertifikata - jedan za identifikaciju i drugi za elektronski potpis.
Kako piše španski El Diario, vlasti su na vesti o propustu u čipovima Infineona odgovorile tako što su 6. novembra ukinule sve sertifikate izdate od aprila 2015.
Pored toga, španske vlasti su prestale da puštaju ljude da potpisuju karticama na samouslužnim terminalima koji se nalaze u brojnim policijskim stanicama.
Ta odluka vlasti odnosi se na svaku karticu, a ne samo na one koje imaju propust. Međutim, građani i dalje mogu da potpisuju dokumente preko interneta, pomoću čitača smart kartica povezanog sa računarom. Čitači treba da ažuriraju kartice, ali za sada nema naznaka kada će se to dogoditi.
Španski mediji se malo bave time, a nema ni mnogo zvaničnih informacija. Ni policija, ni drugi organi se preko svojih naloga na društvenim mrežama ne oglašavaju ovim povodom.
Jedino su vlasti Baskije koje su ukinule 30000 sertifikate dala informacije o tome kako će oni biti zamenjeni.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



