





 Pratite nas preko RSS-a
Poslušajte upozorenje svog browsera: Svaki 14. program preuzet sa interneta je štetan
Vesti, 18.05.2011, 11:51 AM
Kada vam sledeći put, prilikom posete nekom veb sajtu, bude ponuđeno da preuzmete neki novi program, pogledate video ili nešto treće, razmislite o ovome - svako 14. preuzimanje (download) znači preuzimanje nekog štetnog programa. To je pokazalo istraživanje kompanije Microsoft kojim su bili obuhvaćeni Windows korisnici.
Iako su browser-i značajno evoluirali u pogledu bezbednosti, a Microsoft u svoj Internet Explorer 9, koji je referentni browser ovog istraživanja, ugradio nove zaštitne funkcije kako bi držao korisnike dalje od nepoznatog i potencijalno opasnog softvera, 5% korisnika i dalje ignoriše ova upozorenja što rezultira preuzimanjem Trojanaca i infekcijom računara.
Nekadašnji browser-i imali su mnogo propusta, a preuzimanje zakrpa nije oduvek bilo automatsko, tako da se pre pet godina sajber-kriminal oslanjao na softver, kao na najslabiju kariku u kompjuterskoj bezbednosti. Međutim, danas su okolnosti drugačije jer proizvođači browser-a rešavaju problem bagova u najkraćem mogućem roku pošto se za njih sazna, tako da su napadači prinuđeni da menjaju fokus i umesto propusta u programu koriste neopreznost internet korisnika.
Društveni inženjering je danas skoro dominantni pristup u kampanjama distibucije malicioznih programa. Virus Koobface, dobro poznat korisnicima Facebook-a, proslavio se oslanjajući se upravo na tehniku društvenog inženjeringa, koja je podrazumevala da se korisnici ove društvene mreže ubede da pregledaju neki video sadržaj. Poruka ili objava prijatelja sa linkom ka video snimku korisniku je često dovoljna preporuka da klikne na link, nakon čega dobija obaveštenje da je preduslov za pregled videa preuzimanje nekog programa, a najčešće se radi o kodeku. Ustvari, program koji korisnik preuzima je maliciozan a njegov računar, u slučaju preuzimanja, zaražen.
Koliko je delotvorna tehnika društvenog inženjeringa pokazuje i činjenica da sajber-kriminalci nastoje da prilagode napad potencijalnim žrtvama, odnosno da shvate kako one razmišljaju i koje su njihove potrebe. Primera radi, ako je reč o napadu na neku kompaniju, napadači koriste posebno napravljen program ili dokument za koje veruju da će ga potencijalna žrtva najverovatnije pokrenuti/otvoriti (npr. dokument koji bi zaista mogao biti validan i koji ima veze sa kompanijom u kojoj radi zaposleni).
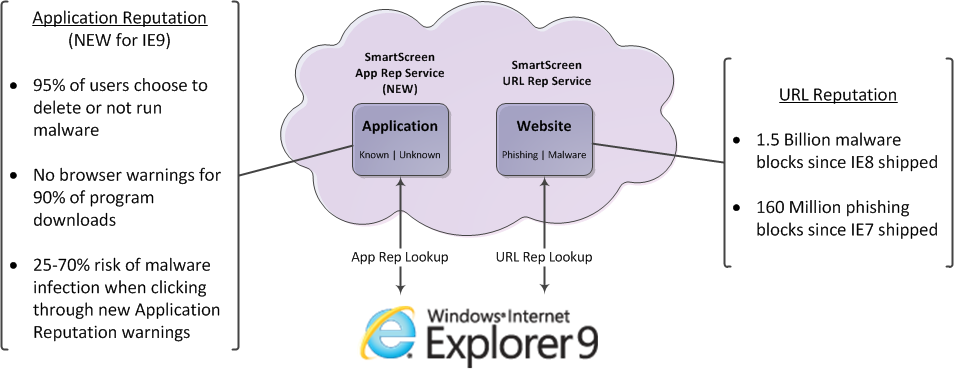
Iz Microsoft-a tvrde da je funkcija SmartScreen Filter Application Reputation, koju je promovisao Internet Explorer 9, dramatično povećala bezbednost korisnika ovog browser-a. SmartScreen Filter Application blokirao je 1,5 milijardu napada, kažu u kompaniji. Obaveštenje koje korisnik dobija od ovog filtera ne znači da je zaista reč o malicioznom programu, ali verovatnoća da jeste koja se kreće između 25 i 70% dovoljan je razlog da korisnik shvati ovo upozorenje ozbiljno i ipak odluči da odustane od preuzimanja sadržaja na koji je upozoren. Nekada su tradicionalnoj zaštiti kao što je antivirusni program potrebni sati da nepoznati program identifikuje kao maliciozan, pa je u tom slučaju, zaštita browser-a kao ona koju pruža SmartScreen jedina odbrana koju korisnik ima. Prema procenama Microsoft-a 95% korisnika se, zahvaljujući intervenciji SmartScreen filtera odluči da obriše ili ne pokrene maliciozni program. Ovim mehanizmom se spreči 20 miliona infekcija računara mesečno.

Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



