





 Pratite nas preko RSS-a
Pošta Srbije upozorava građane na lažnu nagradnu igru
Vesti, 25.08.2022, 09:00 AM
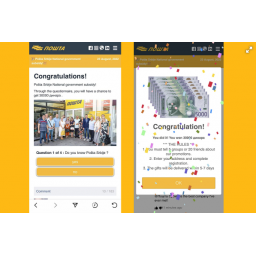
„Pošta Srbije” je upozorila građane na novi pokušaj zloupotrebe logotipa i imena Pošte Srbije kojim se korisnicima putem platformi za komunikaciju i društvenih mreža, upućuje informacija o nagradnoj igri koju navodno organizuje Pošta Srbije, te da ukoliko odgovore na četiri pitanja imaju mogućnost da osvoje nagradu u iznosu 30.000 dinara. Nakon navodnog osvajanja nagrade, dalje se traži i da o istoj obaveste 20 prijatelja ili nekoliko grupa, unesu adresu i kompletiraju registraciju.
Pošta Srbije obaveštava građane i korisnike da je u pitanju novi pokušaj prevare i da je nagradna igra lažna, a građanima se savetuje da budu oprezni, da ne otvaraju linkove i da ne unose svoje podatke, kao i da ukoliko dobiju poruke slične sadržine ne postupaju na način kako se traži od njih.

Za edukaciju, dodatne informacije i pružanje pomoći građanima ukoliko imaju bilo kakve nedoumice, dostupna je stranica Onlajn bezbednost na korporativnom sajtu Pošte Srbije, kao i Kontakt centar Pošte Srbije na brojevima telefona 0700 100 300 i 011 3607 788, radnim danima od 8 do 20 časova i subotom i nedeljom od 8 do 15 časova.
Slučaj je prijavljen Nacionalnom CERT-u Republike Srbije, navodi se u saopštenju Pošte Srbije.

Izdvojeno
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Pratite nas

Nagrade


Prijatelji



