





 Pratite nas preko RSS-a
Pošta Srbije upozorava na prevaru: Ne otvarajte ovakve poruke
Vesti, 13.03.2024, 10:00 AM
Pošta Srbije upozorava na najnoviji pokušaj zloupotrebe logotipa i imena Pošte Srbije u vidu lažnih SMS i Viber poruka, koje navodno stižu od Pošte Srbije.
U pitanju je vrsta fišing (phishing) napada, popularno nazvana Smishing (SMS phishing). Ovakav napad počinje slanjem SMS, Viber ili WhatsApp poruke i koristi metode socijalnog inženjeringa kako bi se žrtva navela da podeli lične podatke o platnim karticama i brojevima računa. Od žrtve se zahteva da poseti link i unese tražene lične podatke. Poruke su kreirane sa namerom da izgledaju kao da su poslate iz pouzdanih izvora, u ovom slučaju od strane Javnog preduzeća „Pošta Srbije”, a tekst poruke je takav da stvara osećaj hitnosti sa ciljem navođenja primaoca poruke da brzo i nepromišljeno reaguje.
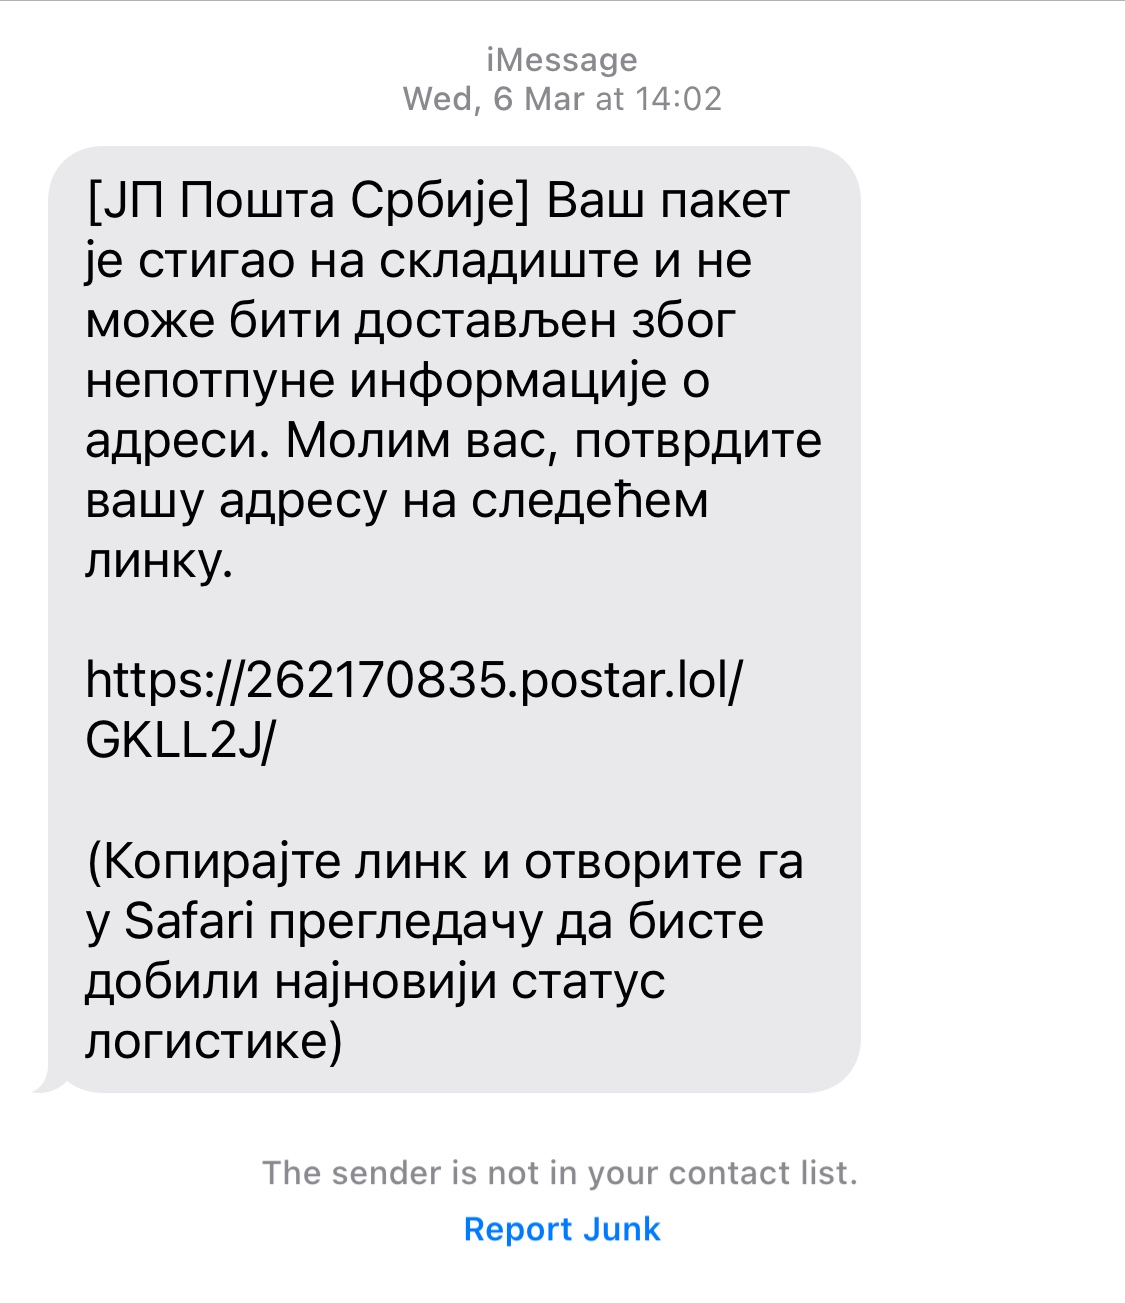
Preporuka korisnicima je da ne otvaraju poruke ovog tipa i da ne posećuju linkove koji su navedeni u njima, jer ti linkovi vode na lažne stranice.
Jedini legitimni link JP „Pošta Srbije” nalazi se na linku: posta.rs. Podsećamo da JP „Pošta Srbije” ne pruža usluge plaćanja isporuke paketa putem platnih kartica na svojoj web stranici, a sa korisnicima komunicira putem SMS ili Viber poruka isključivo sa ciljem najave prispeća pošiljaka i isključivo putem svog verifikovanog naloga.

Izdvojeno
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Pratite nas

Nagrade


Prijatelji



