





 Pratite nas preko RSS-a
Povećan broj napada na Microsoft Silverlight
Vesti, 21.05.2014, 00:31 AM
Ako koristite staru verziju Microsoftovog Silverlight, pravo je vreme da je ažurirate, a evo i zbog čega.
Broj drive-by download napada malverima koji koriste ranjivosti u Silverlight je porastao i mogao bi da premaši broj napada na Javu, otkrila je najnovija analiza brojnih popularnih hakerskih alata.
Napadači dodaju exploite za Silverlight ranjivosti u svoje exploit alate, koje koriste za napade sa weba, upozorili su stručnjaci Cisco Systems.
Oni kažu da su exploiti za Silverlight obeležili drive-by napade u prethodnih mesec dana.
Stručnjaci Cisco Systems su od 23. aprila uočili značajan porast broja napada koji ciljaju na korisnike Silverlight. Za to je zaslužan alat Angler, koji je drugi alat kome je dodat Silverlight exploit nakon što su sličnom alatu koji je poznat pod nazivom Fiesta u januaru dodati exploiti za Silverlight ranjivosti.
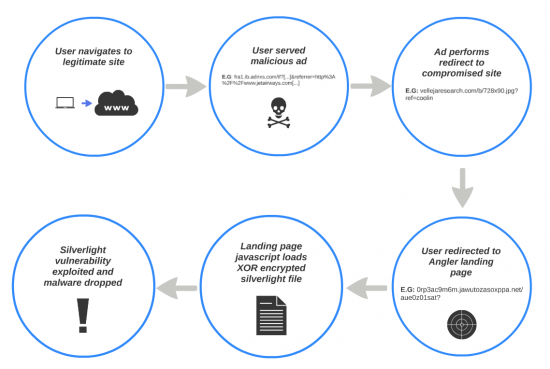
Kako obično izgledaju napadi? Kada se korisnik preusmeri na stranicu koja je pod kontrolom napadača, Angler proverava koji browser korisnik koristi i koji su dodaci instalirani - Flash Player, Java, Adobe Reader, Silverlight itd. Ako je neki od njih zastareo i ranjiv, Angler za napad koristi odgovarajući exploit iz svog arsenala.
Prethodnih nekoliko godina, Java je bila najčešće napadani dodatak browsera, pre svega zbog toga što su Java exploiti bili dokazano efikasni u napadima na veliki broj korisnika koji su imaju neažurirane instalacije. Međutim, izgleda da se to promenilo.
Iz Cisco Systems kažu da su u kampanji napada u kojoj je korišćen Angler, napadi više ciljali na Flash i Silverlight ranjivosti i pored prisustva Java exploita.
Za preusmeravanje korisnika na sajtove koji su pod kontrolom napadača se koriste maliciozne reklame (taktika poznata kao malvertajzing). Kada korisnik poseti legitiman web sajt koji, bez znanja vlasnika sajta, prikazuje zlonamerne oglase sa kompromitovane oglasne mreže, takav oglas je u funkciji preumseravanja korisnika na stranicu na kojoj će ga dočekati Angler.
Angler ima exploit za dve Silverlight ranjivosti - CVE-2013-3896 za koju je Microsoft objavio ispravku u oktrobru prošle godine, i CVE-2013-0074 koja je ispravljena u martu prošle godine. Ako exploit bude uspešan u napadu, na računaru se instalira Trojanac koji kontaktira server u Brazilu.
Stručnjaci predviđaju da će se Silverlight exploiti u bliskoj budućnosti pojaviti i u drugim exploit alatima s obzirom da autori alata kopiraju kodove jedni od drugih i ažuriraju alate.
Silverlight exploiti su idealni jer Silverlight imao veliki udeo na tržištu, koji prevazilazi udeo Jave.
Silverlight exploit koji se koristi u Angler napadima uspeo je da zarazi oko 10% korisnika što je, prema stručnajcima Cisco Systems, umerena uspešnost za exploit alate.
U poslednjih nekoliko meseci, Java je postala mnogo veći zalogaj za napadače jer mnogi browseri zahtevaju od korisnika da kliknu na ikonu pre izvršenja Java koda. Povećana upotreba Silverlight exploita može se objasniti i time da su korisnici prilično ravnodušni kada je reč o instaliranju ažuriranja. Osim toga, stalni napadi na Java i Flash podigli su svest korisnika o važnosti instaliranja sigurnosnih ispravki pa čak i za njihovu deinstalaciju u slučaju da oni nisu neophodni korisnicima.
Korisnici bi zbog svega navedenog trebalo da provere koju verziju Silverlight koriste. Aktuelna verzija nosi oznaku 5.1.30214.0.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



