





 Pratite nas preko RSS-a
Povratak Yxe crva
Vesti, 02.03.2010, 11:07 AM
Dnevnik analitičara
24. februar 2010. godine
 |
Prošlo je tek nešto više od godinu dana od pojavljivanja Worm.SymbOS.Yxe - bio je to prvi štetni program za 'smartphone'-ove, koji rade pod operativnim sistemom Symbian S60 3rd edition, koji je imao validan sertifikat. S vremena na vreme pojavljivale bi se novije verzije ovog crva, a poslednja varjanta, Yxe.d otkriven je jula 2009. godine.
Danas smo otkrili novu verziju, Worm.SymbOS.Yxe.e, koja takođe ima validan sertifikat. Prethodne verzije crva imale su sledeće karakteristike:
-
Širili su se putem SMS poruka koje su sadržale link ka crvu
-
Koristili su društveni inžinjering kako bi prevarili potencijalne žrtve
-
Sakupljali su podatke o 'smartphone'-u sa mobilnog telefona
-
Slali su prikupljene podatke na server cyber-kriminalaca
-
Pokušavali su da prekinu rad 'third party' aplikacija dizajniranih da rade sa fajl sistemom 'smartphone'-ova ili sa aktivnim aplikacijama.
Poslednja verzija radi sve što je navedeno u tekstu iznad i još više. Ona takođe:
-
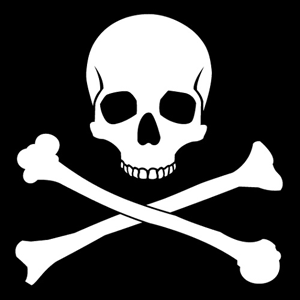
Šalje MMS poruke koje sadrže link ka crvu, i kao 'attachment' imaju sliku crne i bele lobanje i prekrštenih kostiju (Skuller, Trojanac koji se prvi put pojavio 2004. godine, takođe je koristio lobanju i kosti)
-
Konektuje se na sajt kineske društvene mreže
-
Download-uje fajlove
-
Blokira Software Manager na 'smartphone', otežavajući pokušaje brisanja štetnog programa
Još uvek analiziramo pojedinosti o Worm.SymbOS.Yxe.e - pratite nas i dalje kako biste bili informisani.
Izvor: http://www.viruslist.com/en/weblog

Izdvojeno
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Pratite nas

Nagrade


Prijatelji



