





 Pratite nas preko RSS-a
Poznati stručnjak otkazao učešće na RSA konferenciji zbog saradnje RSA sa NSA
Vesti, 24.12.2013, 09:03 AM
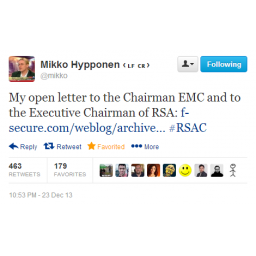
Na vest da je kompanija RSA dobila 10 miliona dolara od NSA za implementaciju slabog algoritma enkripcije u BSafe kripto alat i tako obezbedila agenciji backdoor u široko primenjenom sigurnosnom softverskom proizvodu, reagovao je ugledni stručnjak i direktor istraživanja finskog proizvođača antivirusa, kompanije F-Secure, Mikko Hypponen.
Hypponen je javno otkazao učešće na RSA Conference USA 2014 koja će se održati u februaru iduće godine i na kojoj je Hiponen trebalo da bude jedan od govornika.
Hypponen, koji je redovni učesnik i govornik na Black Hat, Defcon, Hack in the Box i drugim konferencijama koje okupljaju hakere i stručnjake za kompjutersku bezbednost, otkazao je svoje učešće na konferenciji u organizaciji kompanije RSA protestvujući zbog sumnjive saradnje NSA i RSA i tajnog ugovora vrednog 10 miliona dolara kojim je NSA obavezala RSA da će ranjivi Dual EC_DRBG biti default pseudo nasumični generator brojeva u softveru koji proizvodi kompanija.
Iako je kompanija RSA demantovala navode o tajnom ugovoru, Hypponen je uputio otvoreno pismo RSA u kome između ostalog kaže:
“Ne očekujem otkazivanje od drugih govornika na konferenciji. Uostalom, većina vaših govornika su Amerikanci - zašto bi oni brinuli zbog nadzora koji ne pogađa njih već one koji nisu Amerikanci. Operacije nadgedanja američkih obaveštajnih agencija pogađaju strance. Ja sam stranac. I ja povlačim svoju podršku vašem događaju”, kaže se u pismu.
Zanimljivo je da je Hypponen na RSA Conference USA 2014 trebalo da govori o “vladama kao autorima malvera”

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



