





 Pratite nas preko RSS-a
Pregledi linkova u aplikacijama za slanje poruka ugrožavaju privatnost korisnika
Vesti, 28.10.2020, 09:30 AM
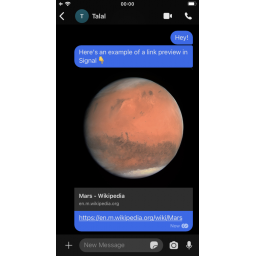
Pregledi linkova u popularnim aplikacijama za slanje poruka mogu biti veoma opasni zbog curenja IP adresa, otkrivanja linkova poslatih u šifrovanim razgovorima, pa čak i nepotrebnog nevidljivog preuzimanja gigabajta podataka.
„Linkovi koje se dele u ćaskanju mogu sadržati privatne informacije namenjene samo primaocima [poruka]“, rekli su istraživači Talal Haj Bakry i Tommy Misk, koji su upozorili na ove rizike. „To mogu biti računi, ugovori, medicinski kartoni ili bilo šta što može biti poverljivo. Aplikacije koje se oslanjaju na servere za generisanje pregleda linkova mogu da narušavaju privatnost svojih korisnika slanjem linkova koje se dele u privatnom ćaskanju na svoje servere.“
Pregledi linkova su uobičajeni u većini aplikacija za slanje poruka, a osim vizuelnog prikaza, podrazumevaju i kratak opis deljenog linka.
I dok aplikacije poput Signala i Wirea omogućavaju korisnicima da uključe ili isključe preglede linkova, nekoliko drugih poput aplikacije Threema i WeChat uopšte ne generišu pregled linka.
Pregledi linkova na strani pošiljaoca u Apple iMessage, Signalu (ako je postavka uključena), Viberu i Facebookovom WhatsAppu funkcionišu tako što se link preuzima, posle čega se stvara slika pregleda i kratki opis koji se zatim primaocu šalje kao prilog. Kada aplikacija na drugom kraju primi pregled, ona prikazuje poruku bez otvaranja linka, štiteći tako korisnika od zlonamernih linkova.
„Ovaj pristup pretpostavlja da onaj ko šalje link mora da mu veruje, jer će aplikacija pošiljaoca biti ta koja će morati da otvori link“, rekli su istraživači.
Pregledi linkova generisani na strani primaoca otvaraju vrata novim rizicima omogućavajući napadačima da procene njihovu približnu lokaciju bez ikakvih radnji koje preduzima primalac, samo slanjem linka na server pod njihovom kontrolom.
To se dešava jer aplikacija za slanje poruka, po prijemu poruke sa linkom, automatski otvara URL da bi kreirala pregled otkrivajući IP adresu telefona u zahtevu poslatom serveru.
Osim toga, postavlja se pitanje da li server koji se koristi za generisanje pregleda zadržava kopiju, i ako je zadržava, koliko je zadržava.
Nekoliko aplikacija, uključujući Discord, Facebook Messenger, Google Hangouts, Instagram, LINE, LinkedIn, Slack, Twitter i Zoom, spada u ovu kategoriju. Nijedna od njih ne ukazuje korisnicima na činjenicu da „serveri preuzimaju sve što pronađu u linku“.
Testiranje ovih aplikacija otkrilo je da su, osim za Facebook Messengera i Instagrama, sve ostale nametnule ograničenje od 15-50 MB kada su u pitanju fajlovi koje preuzimaju njihovi serveri.
Facebook Messenger i Instagram preuzimaju čitave fajlove, čak i ako se radi o gigabajtima.
Ovo bi moglo ozbiljno da ugrozi privatnost korisnika ako serveri zadrže kopiju a dogodi se hakerski napad na servere.
Uprkos end-to-end enkripciji (E2EE), dizajniranoj da spreči treću stranu da prisluškuju razgovore, oslanjanje aplikacije na eksterni server za generisanje pregleda linkova omogućava serverima da znaju sve o linkovima koji se šalju preko aplikacije i ko sa kim deli link.
„Kad god pravite novu funkciju, uvek imajte na umu kakve implikacije na privatnost i bezbednost ona može imati, posebno ako će ovu funkciju koristiti hiljade ili čak milioni ljudi širom sveta. Pregledi linkova su lepa funkcija od koje korisnici uglavnom imaju koristi, ali ovde smo prikazali širok spektar problema koje ova funkcija može imati kada se problemi sa privatnošću i bezbednošći ne razmotre pažljivo“, zaključili su istraživači.

Izdvojeno
Metin AI agent čitao privatne poruke i rezervisao smeštaj bez dozvole korisnika

Metin AI agent Muse, zamišljen kao digitalni pomoćnik koji korisnicima olakšava svakodnevne obaveze, pokazao je i svoju problematičnu stranu. Prem... Dalje
Hakeri ubacili malver na 178 sajtova, među njima Zoom, IKEA i BBC

Sajtovi nekih od najpoznatijih svetskih kompanija, uključujući Zoom, IKEA, HSBC, BBC i CNN, našli su se na udaru sajber napada u kojem je zlonamern... Dalje
Prevaranti koriste nedavne probleme sa Outlookom za krađu poslovnih naloga
.png)
Nedavni prekid rada Microsoftovih servisa iskorišćen je kao tema za novu fišing kampanju usmerenu na zaposlene u kompanijama. Napadači šalju laž... Dalje
Lažne Google Calendar pozivnice omogućavale hakerima da preuzmu Google naloge

Sajber kriminalci su koristili Google Calendar pozivnice za sastanke kako bi preuzimali Google naloge zaposlenih u kompanijama, čak i kada je bila uk... Dalje
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Pratite nas

Nagrade


Prijatelji



