





 Pratite nas preko RSS-a
Pretnja ili šala: Vi kradete muziku, a virus zaključava vaš računar
Vesti, 02.07.2013, 08:44 AM
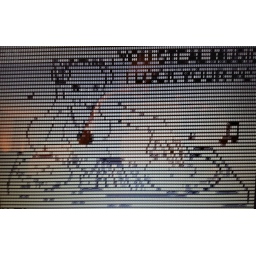
Stručnjaci ThreatTrack Security primetili su povećani broj pritužbi evropskih korisnika računara na forumima koji se bave temama iz oblasti kompjuterske bezbednosti, koji se žale da su im računari zaključani zbog infekcije malverom koji bi mogao biti ransomware iako u ovom trenutku nema dokaza da je reč o ovoj vrsti malicioznog programa. Uz napomenu da bi ovo mogao biti i hoax, stručnjaci ThreatTrack Security su na osnovu onoga što su objavili oštećeni korisnici zaključili sledeće:
- Mogući izvor infekcije mogli bi biti torrent sajtovi.
- Najmanje tri žrtve infekcije spomenule su fajl pod nazivom lcrm.exe i obaveštenje “lcrm.exe has installed successfully”. Posle prikazivanja ovog obaveštenja zahteva se restartovanje računara.
- Nakon restartovanja računara, korisnik neće videti zahtev za plaćanje koji je uobičajen u slučaju infekcije ransomware-om. Umesto toga, prikazuje se neobična slika na kojoj je ženski DJ i poruka “YOU STEAL MUSIC I LOCK YOUR PC”.
- Korisnici zaraženih računara kažu da se zbog infekcije nešto događa sa BIOS-om. Većina se žali na to da je nemoguće boot-ovanje sa CD-a ili USB-a, ali i na to da ne mogu da pristupe BIOS-u.
Iz ThreatTrack Security kažu da su za sada na forumima uočili pritužbe korisnika iz Holandije, Nemačke i Belgije.
Nejasno je i ko stoji iza ovoga: autor malvera koji je želeo malo zabave ili autor muzike koji na ovaj način izražava svoje nezadovoljstvo zbog piraterije ili želi da naplati svoj rad?

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



