





 Pratite nas preko RSS-a
Pretraga popularnog softvera može vas odvesti do malvera FakeBat
Vesti, 21.08.2024, 12:00 PM
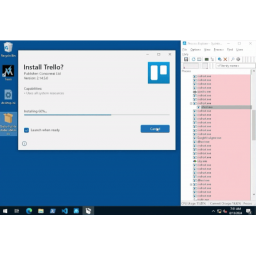
Googleov Mandiant Managed Defense tim upozorava na porast broja infekcija malverom FakeBat. Mete su „korisnici koji traže popularan poslovni softver“. Infekcija počinje preuzimanjem trojanizovanog MSIX instalatera koji izvršava PowerShell skriptu koja preuzima malver.
FakeBat, takođe poznat pod nazivima EugenLoader i PaykLoader, povezan je sa grupom Eugenfest. Mandiant Managed Defence koji prati malver pod imenom NUMOZYLOD, pripisao je operaciju Malware-as-a-Service (MaaS) UNC4536.
Malveri koje se isporučuju preko FakeBata su IcedID, RedLine Stealer, Lumma Stealer, SectopRAT (ArechClient2) i Carbanak, malver povezan sa grupom FIN7.
„Način rada UNC4536 uključuje korišćenje reklama (malvertajzing) za distribuciju trojanizovanih MSIX instalatera maskiranih u popularni softver kao što su Brave, KeePass, Notion, Steam i Zoom“, navodi se u izveštaju Mandianta. „Ovi trojanizovani programi za instalaciju se hostuju na veb sajtovima dizajniranim da liče na legitimne sajtove za hostovanje softvera, privlačeći korisnike da ih preuzmu.“
UNC4536 je u suštini distributer malvera, što znači da FakeBat funkcioniše kao sredstvo za isporuku malvera sledeće faze za njihove poslovne partnere, uključujući FIN7.
NUMOZYLOD prikuplja informacije o sistemu i instaliranim antivirusnim proizvodima. „U nekim varijantama, on prikuplja javnu IPv4 i IPv6 adresu hosta i šalje ove informacije svom C2, i kreira prečicu (.lnk) u folderu StartUp za svoju postojanost.“

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



