





 Pratite nas preko RSS-a
Prevaranti koriste Zoom kao mamac u napadima a cilj im je krađa lozinki Microsoftovih korisnika
Vesti, 12.10.2022, 10:00 AM
Istraživači IT bezbednosti u Armorbloxu otkrili su novi fišing napad koji ima za cilj krađu Microsoft Exchange akreditiva.
Microsoft Exchange Server koriste milioni kompanija širom sveta zbog čega je veoma privlačna meta za sajber kriminalce.
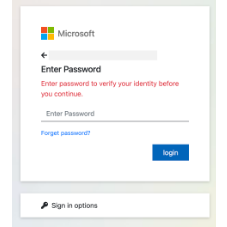
Kako je objasnila firma za sajber bezbednost Armorblox, napad počinje mejlom u kome se žrtva poziva da proveri dve poruke na Zoomu. Mejl sadrži i dva linka. Ako primalac klikne na jedan od njih, otvoriće se lažna Microsoftova stranica na kojoj se od korisnika traži da unese svoje Microsoft akreditive kako bi proverio nepročitane Zoom poruke.
Fišing mejl, koji su primetili istraživači, a koji je Microsoft označio kao bezbedan, trebalo je da stigne do 21.000 korisnika jedne zdravstvene kompanije.
Od početka pandemije, Zoom je bio glavna meta sajber-kriminalaca i prevaranata. U ovom slučaju, oni su iskoristili popularnost Zooma i identitet brenda krađu akreditiva. Iskopirali su originalni Zoom logo kako bi stvorili osećaj poverenja među korisnicima.
Naslov imejla (Za danas, 2022.) i dizajn su osmišljeni tako da se kod potencijalne žrtve stvori osećaj hitnosti. Napadači su koristili stvarno ime korisnika u odeljku primaoca.
Napadači su takođe koristili validan domen, sa reputacijom „pouzdanog“, sa samo jednom infekcijom koja je prijavljena u poslednjih 12 meseci. Lažna odredišna stranica je automatski unela imejl adresu primaoca u polje za korisničko ime kako bi navela žrtve da poveruju da je to legitimna stranica. Ako bi korisnik upao u ovu zamku, njegovi akreditivi bi brzo završili u rukama prevaranata.
Iz Armorbloxa savetuju korisnike da pažljivo prouče poruke i da ne odgovaraju odmah na mejlove iz neproverenih izvora. Nikada ne koristite jednu lozinku na više sajtova jer ako je jedan nalog hakovan, svi ostali će postati ranjivi. Višefaktorska autentifikacija je neophodna kako bi se osiguralo da se napadač ne može prijaviti sa ukradenom lozinkom.

Izdvojeno
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Pratite nas

Nagrade


Prijatelji



