





 Pratite nas preko RSS-a
Prevaranti zloupotrebljavaju Dropbox da bi ukrali podatke za prijavu
Vesti, 12.03.2024, 13:30 PM
Firma za sajber bezbednost Darktrace upozorila je na fišing napad koji uspešno zaobilazi MFA (multifaktorska autentifikacija) protokole. Ovaj eksploatacija ima za cilj da prevari korisnike da preuzmu malver i otkriju svoje podatke za prijavu.
Napadači šalju naizgled bezopasne emailove sa linkom sa legitimne Dropbox adrese. Istraživači su 25. januara 2024. otkrili sumnjive emailove sa legitimne adrese „no-reply@dropboxcom“ koje je dobilo 16 njihovih korisnika.
U emailovima je bio link do PDF fajla koja se nalazi na Dropboxu, a PDF fajl je sadržao sumnjivi link do domena „mmv-securitytop“. Darktaceov alat za bezbednost e-pošte je otkrio i zadržao emailove, ali je jedan korisnik primio drugi email sa no-reply@dropboxcom 29. januara, sa zahtevom da otvori prethodno deljeni PDF fajl.
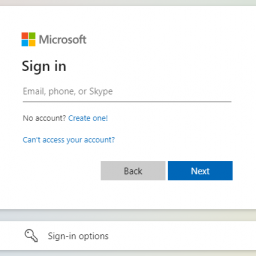
Nakon što je kliknuo na link, korisnikov uređaj se povezao sa „mmv-securitytop“, što ga je dovelo do lažne stranice za prijavu na Microsoft 365.
Nekoliko dana kasnije primećene su prijave sa neobičnih lokacija i uređaja povezanih sa ExpressVPN-om, što ukazuje da napadači koriste VPN da prikriju svoju pravu lokaciju.
Zanimljivo je da su napadači zaobišli MFA koristeći važeće tokene i ispunjavajući zahteve za autentifikaciju.
Napadači su kreirali novo pravilo za e-poštu, da premeste emailove u folder „Istorija razgovora“, što je taktika koju sajber kriminalci koriste tokom fišing kampanja. Ovaj generički naziv pomaže u sakrivanju aktivnosti napadača na ciljnim mrežama.
Korišćenje Dropboxa u napadima postaje sve popularnije među sajber kriminalcima, jer je teško otkriti napad s obzirom da se emailovi šalju sa legitimnih adresa.
Klik na linkove u emailovima ovog tipa može dovesti do infekcije uređaja malverom, krađe osetljivih podataka i kompromitovanja podataka za prijavu. U kompanijama, nalog jednog zaposlenog može omogućiti napadačima da pristupe celom SaaS (Software-as-a-Service) okruženju.
Iako je zdrav razum obično najbolja odbrana od ovakvih napada, sve veća umešnost prevaranta ponekad može nadjačati naš prirodni oprez. Zato je ključno da pažljivo proverite email adrese pošiljaoca, da li postoje greške u kucanju ili pravopisne greške koje nisu uobičajene za renomirane kompanije. Opšti pozdravi ili bezlični ton pošiljaoca u emailu zahtevaju dodatni oprez. Uvek tražite gramatičke greške ili neobične fraze u emailovima. Budite oprezni sa emailovima u kojima se naglašava da je nešto hitno ili vrši pritisak na vas da brzo reagujete.
Nikada ne otvarajte linkove ili priloge u emailovima nepoznatih pošiljalaca. Pređite kursorom preko linka da biste videli stvarnu URL adresu pre nego što kliknete jer se možda ne podudara sa prikazanim tekstom. Ne preuzimajte priloge koje niste očekivali, čak ni od naizgled poznatih pošiljalaca.
Fišeri će pokušavati da vas prevare da otkrijete lične podatke kao što su lozinke ili podaci o kreditnoj kartici. Imajte na umu da legitimne kompanije nikada neće tražiti takve informacije putem emaila.
Iako, u ovom slučaju, prevaranti zaobilaze MFA, to je i dalje najpouzdaniji način zaštite od sumnjivih prijava. Zato omogućite MFA na svim svojim nalozima kad god je to moguće.
Koristite jake, jedinstvene lozinke za sve svoje naloge i izbegavajte korišćenje iste lozinke za više naloga.
I na kraju, uvek prijavite pokušaje „pecanja“.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



