





 Pratite nas preko RSS-a
Procurelo više od 711 miliona email adresa sa spambot servera
Vesti, 30.08.2017, 13:00 PM
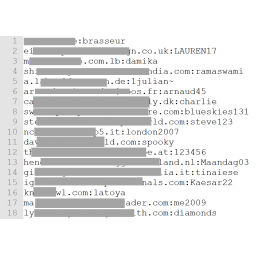
Baza podataka sa 650 miliona email adresa koje koristi spambot za slanje velikih količina spam emailova, pojavila se na internetu. Ovo je verovatno jedno od najvećih curenja podataka ove vrste ikada.
Francuski istraživač Benkov primetio je ovu bazu podataka na jednom "otvorenom i pristupačnom serveru", koja se sastoji uglavnom od email adresa, ali sadrži i 80 miliona validnih SMTP kredencijala.
Baza podataka je hostovana na spambot serveru u Holandiji i čuvana bez ikakve kontrole pristupa, što znači da joj svako može pristupiti.
Spambot server nazvan "Onliner Spambot" je od prošle godine korišćen za slanje spam emailova i širenje bankarskog trojanca Ursnif.
Ursnif može da krade informacije o bankovnim računima korisnika inficiranih računara, uključujući i podatke o kreditnoj kartici, i druge lične podatke kao što su lozinke iz browsera i softvera.
Baza podataka sadrži i mnogo email adresa koje su ukradene prilikom hakovanja servisa kao što su LinkedIn, MySpace i Dropbox, kao i 2 miliona email adresa ukradenih u Facebook fišing kampanji.
Bazu podataka je proverio Troj Hant, koji ju je dodao procurelim email adresama na svom sajtu Have I been pwned.
U ovom trenutku nije poznato ko stoji iza Onliner Spambota.
Korisnici mogu proveriti da li se njihove email adrese nalaze među procurelim. Onima čije su email adrese procurele, preporučuje se da promene lozinke, i da ovog puta izaberu duže i jače lozinke za svoje email naloge, kao i da uključe opciju dvofaktorne autentifikacije, ako postoji, i ako je još uvek nisu uključili. Lozinke naravno treba promeniti i za druge online naloge, ako praktikujete da istu lozinku koristite za različite online naloge.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



