





 Pratite nas preko RSS-a
Procureo kod za builder i kontrolni panel malvera ZeusVM
Vesti, 08.07.2015, 08:00 AM
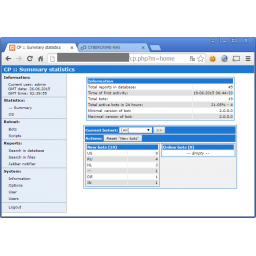
Internet bi se mogao suočiti sa novim talasom botneta baziranih na bankarskom trojancu ZeusVM zbog toga što su alati potrebni za izradu i prilagođavanje malicioznih programa objavljeni na internetu i sada dostupni potpuno besplatno.
Izvorni kod za builder i kontrolni panel ZeusVM verzije 2.0.0.0 procureo je u junu. To su otkrili istraživači Malware Must Die (MMD), a njihovo otkriće je bilo pod velom tajne jer su oni pokušali da spreče da procureli fajlovi postanu javno dostupni, ali na kraju u tome nisu uspeli.
Zbog toga je ova grupa istraživača rešila da u nedelju objavi svoje otkriće da bi upozorila celu bezbednosnu zajednicu kako bi se razvile strategije za smanjenje rizika i ograničavanje štete koju bi moglo prouzrokovati ovo curenje.
ZeusVM, poznat i kao KINS, je kompjuteski trojanac koji preotima proces browsera da bi modifikovao ili ukrao informacije sa web sajtova koje su otvorile žrtve na svojim računarima. On se prvenstveno koristi da bi ukrao online bankarske kredencijale, ali može napadati i druge sajtove koji se nalaze na listi u konfiguracionom fajlu koji trojanac preuzima sa interneta.
Kako ukazuje i ime malvera, ZeusVM je baziran na ozloglašenom trojancu Zeus, čiji je izvorni kod procurio 2011. godine pošto je godinama pre toga bio alat koji se najčešće koristio za bankarske prevare.
Procureli fajlovi izgleda ne sadrže izvorni kod za samog trojanca koji bi mogao omogućiti autorima malvera da naprave još moćnije verzije malvera. Međutim, builder i kontrolni panel su sve što je tehnički manje veštim napadačima potrebno da stvore potpuno funkcionalnu verziju bankarskog trojanca KINS i ubace njegov konfiguracioni kod u JPG fajl da bi sprečili da on bude primećen.
Builder je program koji omogućava napadačima da kreiraju prilagođene ZeusVM binarne fajlove, koji se mogu koristiti za infekciju računara. Prilagođavanje uključuje modifikaciju neki elemenata, kao što je URL servera za komandu i kontrolu gde će se trojanac konektovati ili ključ za enkripciju konfiguracionog fajla.
Kontrolni panel je web aplikacija koja radi na serveru za komandu i kontrolu a koristi se za prijem i slanje podataka računarima inficiranim malverom ZeusVM. On se koristi za upravljanje botnetom.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



