





 Pratite nas preko RSS-a
Program koji se reklamira na YouTubeu krije trojanca nazvanog Predator
Vesti, 14.11.2019, 10:30 AM
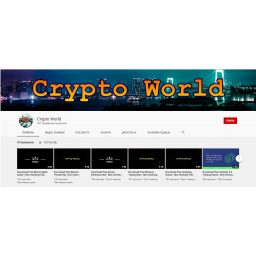
YouTube je klopka za potencijalne žrtve nove prevare u kojoj se koriste video snimci za reklamiranje alata koji navodno može da generiše privatni ključ za određenu bitcoin adresu. Napadači tvrde da će vam ovaj ključ omogućiti pristup bitcoinima sačuvanim na toj bitcoin adresi, dok će zapravo žrtve biti zaražene trojancem koji krade lozinke i druge podatke sa zaraženog uređaja.
Na ovu prevaru je upozorio istraživač hxFrost koji i inače prati YouTube videe tragajući za ovakvim prevarama u kojima je mamac kriptovaluta a koji vode do malvera, a u ovom konkretnom slučaju je u pitanju trojanac Predator the Thief.
Napadači koji stoje iza ovih videa na YouTube kanalu Crypto World reklamiraju lažni generator privatnih ključeva za bitcoin adrese, koji se navodno mogu koristiti za pristup bitcoinima.
U opisu video snimka su linkovi za preuzimanje programa sa Yandexa, Google Drivea i MediaFire.
Fajl koji se nudi zove se Crypto World.zip i on sadrži fajl setup.exe, koji uključuje ZIP fajl zaštićen lozinkom koji sadrži trojanca Predator the Thief. Fajl setup.exe trenutno detektuje svega 8 od 70 antivirusa VirusTotala.
Setup.exe je trojanac koji će raspakovati fajl u folder languagetemplatestemp kao licence.exe. Licence.exe se zatim pokreće, a na računaru se instalira trojanac Predator.
Predator komunicira sa komandno-kontrolnim serverom da bi preuzimao dodatne komponente i da bi napadačima slao ukradene podatke. Ovaj trojanac može da krade lozinke i druge podatke sa računara, može da snima preko web kamere i krade fajlove od žrtve.
Oni čiji su računari zaraženi ovim trojancem, trebalo bi da odmah promene lozinke za bankovne račune, web sajtove, chat servise, Steam i Battle.net.
Ovo je dobar primer zašto nikada ne bi trebalo da preuzimate programe sa YouTubea, a posebno one za koje se tvrdi da će vam doneti laku zaradu.

Izdvojeno
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Pratite nas

Nagrade


Prijatelji



