





 Pratite nas preko RSS-a
Programeri TrueCrypt alata ostavili skrivenu poruku na latinskom?
Vesti, 18.06.2014, 00:09 AM
Dve nedelje pošto je na sajtu TrueCrypt projekta objavljeno obaveštenje da je obustavljen razvoj popularnog open-source alata za šifrovanje podataka, nismo ni korak bliže rešavanju misterije zbog čega je iznenada projekat zaustavljen.
To je otvorilo prostor za nagađanja, a neki su ubeđeni da znaju odgovor na pitanje zašto je projekat iznenada ugašen i tvrde da nam je odgovor sve vreme i svima bio pred očima.
Navodno, odgovor se krije u prvoj rečenici obaveštenja na stranici TrueCrypt projekta.
"WARNING: Using TrueCrypt is not secure as it may contain unfixed security issues."
Ako se izdvoje prva slova svake reči u ovoj rečenici, osim iz reči WARNING, dobije se ovo:
“utinsaimcusi”
Kada se ova reč bez značenja rastavi na adekvatan način na slogove dobije se:
"uti nsa im cu si"
Google Translate prepoznaje latinski i prevodi ovo ovako:
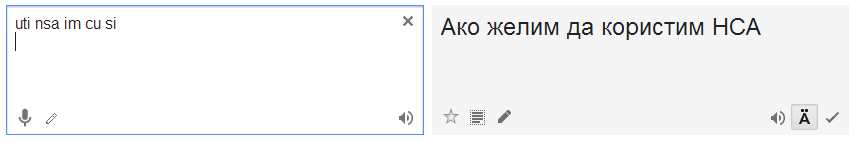
Jedna od interpretacija ovog prevoda, kada se stavi u odgovarajući kontekst, ustvari može da glasi: Ne koristite TrueCrypt jer je pod kontrolom NSA.
Oni koji se ne slažu sa ovom teorijom kažu da "uti nsa im cu si" nema značenje u latinskom je "im" i "cu", po njima, nemaju nikakvo značenje. Protivnici teorije o skivenoj poruci autora obaveštenja kažu da samo "uti" i "si" mogu da se prevedu, i da je prevod navodne tajne poruke samo ponudio Google Translate.
Ipak, i drugi online rečnici prevode reč "uti", koja je infinitiv glagola "utor", koji znači "koristiti".

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



