





 Pratite nas preko RSS-a
Projekat No More Ransom dobio 34 nova partnera i 32 alata za dešifrovanje fajlova
Vesti, 16.12.2016, 01:00 AM
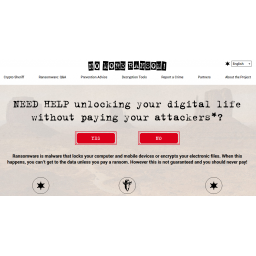
Pre nekoliko meseci, Intel Security, Kaspersky Lab, holandska Nacionalna policija i Europol pokrenuli su inicijativu No More Ransom koja je pravi primer partnerstva privatnog i javnog sektora, u kome su se sve strane obavezale da će se zajedno boriti protiv ransomwarea.
Deo te inicijative je i razvoj portala, koji se u moru sajtova koji korisnicima i kompanijama savetuju da plate kriminalcima ili se oproste od svojih podataka, izdvojio time što je ponudio treću mogućnost - ne samo da žrtve ransomwarea na ovom sajtu mogu saznati koji je ransomware inficirao njihove računare, već u slučajevima infekcije određenim ransomwareima mogu dešifrovati svoje podatke pomoću besplatnih alata za dešifrovanje koji se mogu preuzeti sa sajta.
Osim toga, žrtave na ovom portalu mogu naći informacije o prevenciji infekcije kao i savete o tome kako prijaviti problem sa ransomwareom policiji.
Razvoj ovakvih alata zahteva vreme i mnogo truda koji ulažu policija i privatne kompanije koje su deo ove inicijative. Oni zajedno rade na identifikaciji kriminalne infrastrukture, na tome da je zaplene i izvuku ključeve za dešifrovanje. Sve ovo se radi sa jednim ciljem - da se žrtvama pruži treća opcija, da ne plate, već da bez troškova vrate svoje podatke.
Od pokretanja inicijative do danas, mnogo toga se dogodilo. Zahvaljujući alatima koji su žrtvama dostupni na sajtu dešifrovani su podaci na 6000 računara. Izraženo u novcu koji bi se našao u rukama kriminalaca, ova inicijativa je "spasila" oko 2 miliona dolara.
Od juče, sajt je dostupan i na holandskom, francuskom, italijanskom, portugalskom i ruskom jeziku. Prevođenje sajta na druge jezike je u toku, i to će ubrzo biti vidljivo.
Osim toga, inicijativa je dobila i nove partnere. Juče su se projektu pridružili Bitdefender, Check Point, Emsisoft i Trend Micro. To je sajtu donelo još 32 nova alata za dešifrovanje. Pomenute kompanije će direktno doprinositi razvoju novih alata za dešifrovanje.
Novi partneri koji će projektu pružati podršku su i sledeće privatne kompanije i organizacije koje će uložiti svoje vreme i resurse kako bi promovisali No More Ransom na međunarodnom nivou. Nova podrška projektu su AnubisNetworks, AON, Armor, Association for Preventing and Countering Frauds (APCF), BH Consulting, CECyF (Centre Expert contre la Cybercriminalité Français), Cyberlaws.NET, Cylance Inc., DATTO, Inc., ESET, FS- ISAC (Financial Services - Information Sharing & Analysis Center), G DATA Software AG, Heimdal Security, s21Sec, Smartfense, SWITCH, Ukrainian Interbank Payment Systems Member Association (EMA), CERT-EU (Computer Emergency Response Team for the EU institutions, agencies and bodies), IRISS CERT (Irish Reporting and Information Security Service), CIRCL.LU (Computer Incident Response Center Luxembourg) i SI-CERT (Slovenian Computer Emergency Response Team).
Europol je iskoristio svoj uticaj da bi ubedio policije drugih zemalja da se pridruže projektu. Tako su novi članovi projekta, eu-LISA, policije Austrije, Hrvatske, Danske, Finske, Malte, Rumunije, Singapura i Slovenije.
"Kao industrija, mi činimo sve što možemo u borbi protiv ransomwarea, ali nam je potrebna vaša pomoć", kaže Kristijan Bik iz kompanije Intel Security, dodajući da je inicijativa otvorena za organizacije koje mogu podržati javnu promociju borbe protiv ransomwarea kao partneri koji pružaju podršku projektu ili kao pridruženi partneri ako su u pitanju organizacije koje razvijaju alate za dešifrovanje i koje mogu pružiti operativnu pomoć.
"Jedini način na koji se možemo boriti protiv ove rastuće pretnje je saradnja, vreme je za istinsko partnerstvo javnog i privatnog sektora. Uključite se, potrebni ste svojoj industriji."

Izdvojeno
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Pratite nas

Nagrade


Prijatelji



