





 Pratite nas preko RSS-a
Pronađena baza podataka sa 1,4 milijarde kombinacija korisničkih imena i lozinki
Vesti, 14.12.2017, 09:30 AM
Ako spadate u one korisnike interneta koji koriste istu lozinku za nekoliko online servisa, onda bi ova vest trebalo da vas zanima.
Istraživači iz firme 4iQ otkrili su 5. decembra na Dark Webu bazu podataka koja sadrži 1,4 milijarde kombinacija korisničkih imena i lozinki u tekstualnom obliku.
Dar Web je mesto na kome možete kupiti sve što je zabranjeno - od narkotika do ilegalnog oružja, falsifikovanih i ukradenih dokumenata i baza podataka. Iako je gašenje dva sajta Dark Weba, Hansa i AlphaBay, smanjilo kupovinu i prodaju ovakve robe, trgovina ipak nije stala, što pokazuje i otkriće istraživača iz firme 4iQ.
Oni su otkrili fajl veličine 41 GB sa korisničkim imenima, email adresama i lozinkama za prijavljivanje na online naloge. Istraživači veruju da je ovo "najveća zbirna baza podataka otkrivena na Dark Webu do danas", i da ona premašuje bazu podataka Onliner Spambot sa 711 miliona naloga i Exploit.in bazu podataka sa 593 miliona kompromitovanih naloga.
Iako su linkovi za preuzimanje ove kolekcije podataka već kružili sajtovima Dark Weba prethodnih nekoliko nedelja, stvari su postale još gore kada je neko objavio link na Redditu, pre nekoliko dana, odakle su istraživači takođe preuzeli kopiju baze podataka.
Ova arhiva je poslednji put ažurirana krajem novembra a podaci nisu iz nekih novih napada i curenja podataka - u pitanju je zbirka 252 ranijih povreda podataka.
Baza podataka sadrži kombinacije korisničkih imena, email adresa i lozinki procurelih sa Pastebina, LinkedIna, Bitcoina, MySpacea, Netflixa, YouPorna, Last.FM-a, Zooska, Badooa, RedBoxa, igara kao što su Minecraft i Runescape.
"Nijedna od ovih lozinki nije šifrovana, a ono što je zastrašujuće je što smo mi testirali deo lozinki i većina njih je potvrđeno tačna", kažu istraživači.
Baza podataka je uredno organizovana, i indeksirana po abecednom redu, tako da i napadači sa osnovnim znanjem mogu brzo naći lozinke.
Na primer, jednostavna pretraga korisničkih imena "admin", "adminstrator" i "root" daje 226631 lozinku administratora za samo nekoliko sekundi.
Iako je deo ovih lozinki procureo u incidentima koji su se dogodili ne tako skoro, i iako neki od ovih ukradenih lozinki cirkulišu internetom već neko vreme, ovo ipak daje prednost sajber kriminalcima, zbog toga što korisnici imaju lošu naviku da koriste istu lozinku za različite platforme i da pri tom biraju lozinke koje je lako pogoditi.
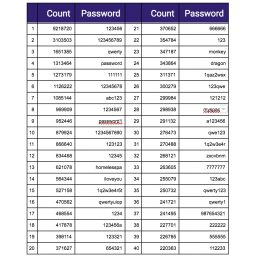
Najčešće i ujedno i najgore lozinke pronađene u ovoj bazi podataka su "123456", "123456789", "qwerty", "password" i "111111".
Još uvek je nejasno ko je postavio bazu podataka na Dar Web. Ta osoba, ili više njih, je uključila i Bitcoin i Dogecoin novčanike za korisnike koji žele da doniraju.
Šta je u ovoj vesti najbitnije za vas? To što ona treba da bude poziv da prestanete da koristite iste lozinke za različite sajtove i da birate jake i složene lozinke za svaki svoj online nalog. Ako vam je problem da kreirate i pamtite takve lozinke, probajte neki od menadžera lozinki.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



