





 Pratite nas preko RSS-a
Propust u Microsoft Edge može biti zloupotrebljen za prikazivanje lažnih upozorenja
Vesti, 13.12.2016, 01:00 AM
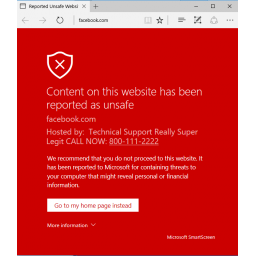
SmartScreen je jedna od zaštitnih funkcija Microsoftovog browsera Edge koja upozorava na web sajtove koji su označeni kao opasni za računare korisnika. Bezbednosni istraživač Manuel Kalabero je upozorio da sajber kriminalci mogu zloupotrebiti ovu funkciju i prikazivati ažna upozorenja.
Kabalero kaže da Microsoft Edge ima propust koji omogućava generisanje lažnih upozorenje veoma sličnih onima koje prikazuje SmartScreen.
Hakeri mogu iskoristiti ova upozorenja da bi ubedili žrtve da pozovu neki broj telefona gde će ih sa druge strane dočekati prevaranti koji mogu da pokušaju da od njih izvuku poverljive informacije.
Šta više, kada se u ovakvo upozorenje stavi broj telefona, automatski se kreira link tako da korisnik može pozvati broj samo jednim klikom.
SmartScreen funkcija je dostupna i u Microsoft Edge i u Internet Exploreru, ali iskorišćavanje baga je prikazano samo u podrazumevanom browseru Windowsa 10.
U suštini, SmartScreen je veoma korisna funkcija koja štiti korisnike od web sajtova sa kojih se šire malveri.
SmartScreen proverava sajtove koje posećujete tražeći ih na promenljivoj listi fišing sajtova i sajtova koji distribuiraju maliciozni softver. Ako se sajt podudara sa sajtom sa liste, SmartScreen će prikazati upozorenje kojim se korisnik obaveštava da je sajt blokiran zbog njegove bezbednosti.
Microsoftu je veoma stalo do bezbednosti Edgea, tako da nema sumnje da će ovaj propust sigurno biti ispravljen sa nekim od narednih ažuriranja.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



