





 Pratite nas preko RSS-a
Propust u Windows Remote Assistance alatu omogućava krađu fajlova sa ranjivih računara
Vesti, 21.03.2018, 11:00 AM
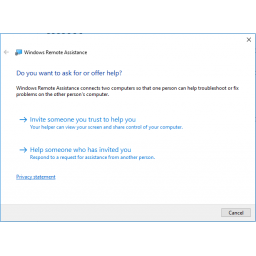
Alat Windows Remote Assistance koja se isporučuje sa svim verzijama Windowsa može biti zloupotrebljen u ciljanim napadima. Belgijski istraživač Nobil Ahmed otkrio je bezbednosni propust u ovom alatu u februaru prošle godine i prijavio ga Microsoftu u oktobru. Zakrpa za ovaj propust (CVE-2018-0878) je deo martovskog paketa zakrpa koji je Microsoft objavio prošlog utorka.
Ovaj propust dozvoljava napadaču da izvuče bilo koji fajl sa računara žrtve bez njenog znanja i da ga prenese na udaljeni server. Zbog toga je ovaj bezbednosni propust savršen za izvlačenje podataka i može se koristiti za krađu bilo kog fajla sa računara žrtve.
Dobra vest je da se se ova ranjivost ne može masovno koristiti i da je potrebno upotrebiti neki trik iz arsenala društvenog inženjeringa da se prevari žrtva da otvori sesiju za daljinsku pomoć.
Da bi shvatili kako bi ovakav napad izgledao, korisnici moraju prvo znati kako funkcioniše alat Windows Remote Assistance. Kao što govori njegovo ime, ovo je alat za pomoć sa daljine, sličan TeamVieweru. Njegov proizvođač je sam Microsoft a alat je uključen u sve verzije Windowsa od XP-a. Kada neko zatraži pomoć drugog korisnika pomoću ovog alata, program generiše fajl sa nazivom "Invitation.msrcincident". Korisnik koji traži pomoć treba da pošalje ovaj fajl putem emaila ili na bilo koji drugi način osobi koja je pristala da pomogne. "Pomoćnik" mora dva puta da klikne na ovaj fajl da se poveže sa računarom korisnika koji je zatražio pomoć.
"Invitation.msrcincident" je XML fajl koji sadrži različite konfiguracione podatke. Ahmed je uspeo da ugradi XML External Entity exploit u fajl "Invitation.msrcincident". Kada žrtva otvori ovaj fajl, alat Windows Remote Assistance žrtve može biti prevaren da uzme neki lokalni fajl i da ga prenese na udaljeni server.
Napadači mogu iskoristiti ovu ranjivost kako bi došli do fajlova koji sadrže osetljive informacije, za koje se zna da postoje na računaru žrtve, kao što su logovi, rezervne kopije, baze podataka i fajlovi koji mogu sadržati lozinke ili opcije za podešavanja.
Da bi ovaj propust uopšte mogao biti iskorišćen napadač mora da ubedi žrtvu da pruži tehničku podršku. Stoga je CVE-2018-0878 idealan samo za ciljane napade na pojedince koji su otvoreni za pružanje tehničke pomoći.
Microsoft je isporučio zakrpe za Windows 7 i kasnije verzije. U Windowsu 10, Microsoft je zamenio aplikaciju Remote Assistance novim alatom nazvanim Quick Assist koji nije podložan ovakvoj vrsti napada, jer koristi pozivne kodove umesto fajlova.

Izdvojeno
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Popularni YouTube kanali za gejmere širili malver preko linkova ispod videa

Hakeri su koristili popularne YouTube kanale sa savetima za gejmere kako bi korisnike naveli da preuzmu malver. Istraživači kompanije Palo Alto Netw... Dalje
Pratite nas

Nagrade


Prijatelji



