





 Pratite nas preko RSS-a
Proverite stanje svog browsera: Qualis Browser Check
Vesti, 20.07.2010, 00:25 AM

Već smo jednom istakli da nije operativni sistem taj koji je najčešća meta napada hakera, nego upravo plugin-ovi za browser-e. To znači da i najmanji propust u bezbednosti vašeg browser-a ili dodatka browser-a, znači da ste odškrinuli vrata hakerima i njihovim malicioznim programima.
Pre nekoliko meseci, u jednom od naših tekstova, predstavili smo vam Plugin Chek dodatak koji potpisuje Mozilla.
Ovog puta vam predstavljamo još jedan besplatni dodatak koji ima sličnu funkciju - Qualis Browser Check. Istovremeno želimo da vas podsetimo da proverite stanje svog browser-a. Dodatak o kojem je reč se nalazi na browsercheck.qualys.com i instalira se kao dodatak Internet Explorer-u, Firefox-u ili Chrome-u. Posle instalacije, skenirajte browser klikom na dugme “Scan”. Na listi dodataka vašeg browser-a biće označeni oni koji su neažurirani ili ranjivi. Na raspolaganju vam je i dugme “Fix it” kojim možete ispraviti postojeći nedostatak browser.
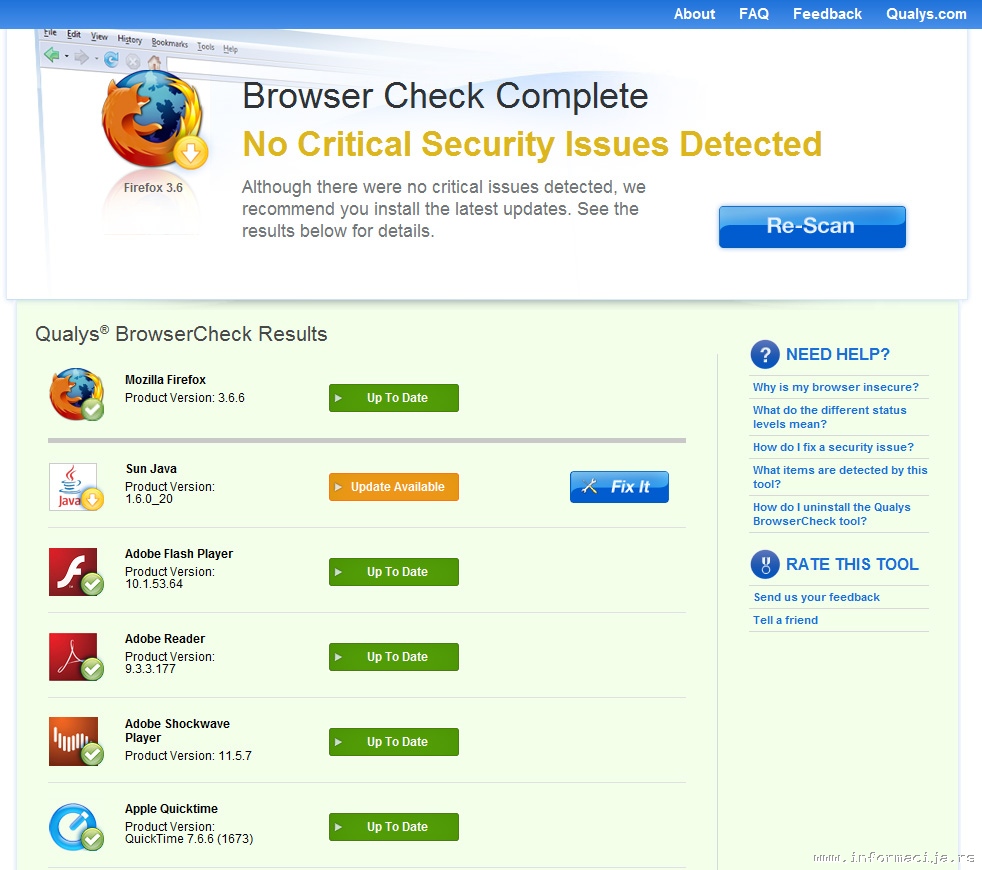
Za koji god dodatak da se odlučite, preporuka je da jednom nedeljno proverite stanje svog browser-a.

Izdvojeno
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Pratite nas

Nagrade


Prijatelji



