





 Pratite nas preko RSS-a
Prvi crimeware alat za Mac u prodaji na internet forumima
Vesti, 03.05.2011, 10:38 AM
Prvi napredni crimeware (vidi u Rečniku: crimeware) “uradi sam” alat napravljen za Mac OS X platformu pojavio se tokom vikenda na nekoliko internet foruma zatvorenog tipa koji su pod kontrolom sajber-kriminalaca. Pojedinosti o ovom alatu još uvek nisu dostupne javnosti jer autori očigledno nastoje da ostanu izvan dometa radara te tako samo provereni korisnici foruma mogu videti sadržaj novog alata.
Ovo je prvi crimeware alat dizajniran za Mac OS X operativni sistem koji se ikada pojavio a stručnjaci danske kompanije CSIS Security Group su ga uočili tokom vikenda na nekoliko zavorenih internet foruma gde se reklamira i prodaje po ceni od 1000 dolara. Kao i nekolicina drugih “uradi sam” alata dizajniranih za PC, alat se sastoji od bildera, admin panela a ima i podršku za enkripciju. On je dizajniran tako da prikuplja sve podatke koji se unose u Firefox, a uskoro će to biti u mogućnosti da uradi i sa podacima koji se unose u browser-e Chrome i Safari, kažu u CSIS.
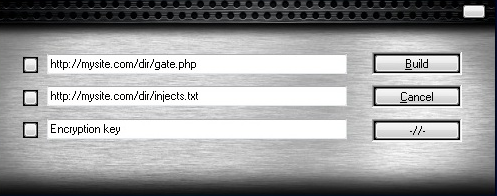
Alat se prodaje pod nazivom Weyland-Yutani BOT i to je prvi takav alat koji je pojavio a koji je namenjen Mac OS X platformi. Autori prve verzije BOT alata najavljuju objavljivanje verzija koje će biti namenjene iPad i Linux izdanjima.
CSIS poseduje video snimke o ovom alatu koji pokazuju da je alat već potpuno operativan. Weyland-Yutani koristi obrasce koji se ubacuju na legitimne veb stranice koji su identični onima koje nude ZeuS i Spyeye alati namenjeni Windows operativnim sistemima. Obrasci se neprimetno ubacuju na legitimne veb sajtove kako bi se prikupili poverljivi podaci korisnika. Kada korisnik unese svoje podatke u takvo lažno polje za unos podataka, oni se prosleđuju autorima alata.
U kompaniji smatraju da bi korisnici Mac OS mogli biti posebno ranjivi na ovakve sofisticirane napade zbog lažnog osećaja sigurnosti koju imaju s obzirom da su do sada uglavnom bili zaobilaženi kada je reč o štetnim programa koji se uglavnom pišu za Windows operativne sisteme.
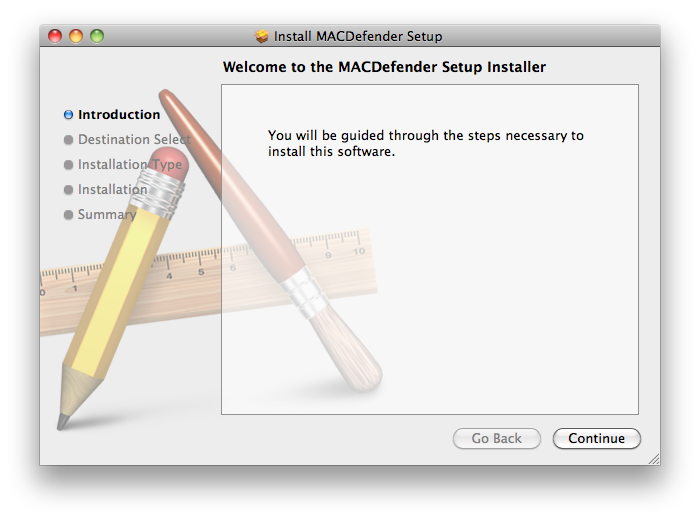
Ovo otkriće dolazi u trenutku kada je proizvođač antivirusa za Mac, kompanija Intego, upozorila korisnike na novi štetni program pisan za Mac koji se distribuira pod nazivom Mac Defender i koji se predstavlja kao legitiman softver za OS X. Osim lažnih obaveštenja o tome da je Mac zaražen, ovaj program dovodi do toga da browser-i otvaraju stranice porno sajtova što korisniku ostavlja utisak da kompjuter kontroliše neko drugi. Istu tehniku godinama unazad koriste lažni antivirusni programi koji pogađaju Windows korisnike.
Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



