





 Pratite nas preko RSS-a
Prvi lažni instaler Trojanac za Mac OS
Vesti, 13.12.2012, 07:35 AM
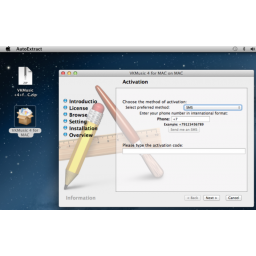
Ruska firma Dr. Web otkrila je još jedan malver za Mac OS X, Trojanca nazvanog „Trojan.SMSSend.3666“. Kao i većina Trojanaca koji se predstavljaju kao legitimni programi koje možete preuzeti na brojnim hakerskim web sajtovima, i ovaj Trojanac je maskiran, i to kao instaler za program „VKMusic 4 for Mac“, program čija se legitimna verzija koristi za slušanje muzike na popularnoj ruskoj društvenoj mreži VK (ВКонтакте).
Tokom instalacije, malver traži od korisnika da unese broj mobilnog telefona, navodno za potrebe procesa registracije, a zatim šalje SMS za potvrdu pretplate korisnika na uslugu slanja spam SMS-ova koji se naplaćuju po višoj tarifi.
S obzirom da se malver distribuira preko ilegalnih kanala i zahteva učešće aktivno korisnika tokom procesa instalacije i davanja privatnih podataka, reč je o relativno maloj pretnji. Međutim, uprkos tome što su dometi malvera veoma ograničeni, i ovaj malver privlači pažnju jer se dodaje relativno kratkoj listi malvera namenjenih OS X, u poređenju sa značajno dužim spiskom malvera pisanih za Windows i druge platforme.
Instaler malvera se distribuira uz pomoć ozloglašenog ZipMonster partnerskog programa koji je i ranije korišćen kao pomoć prevarantima u distribuciji lažnih instalacionih programa i isplatu profita distributerima malvera. Treba napomenuti da je „Trojan.SMSSend.3666“ prvi program ove vrste koji pogađa Mac OS X.
Bez obzira na operativni sistem koji koristite, ovaj malver je dobro podsećanje zašto korisnici svih platformi treba da preuzimaju programe isključivo sa zvaničnih web sajtova.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



