





 Pratite nas preko RSS-a
Psihologija lozinki: Ljudi znaju da je korišćenje iste lozinke glupo, ali i dalje to rade
Vesti, 26.05.2020, 10:30 AM
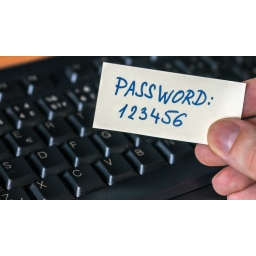
Više od polovine ljudi nije promenilo lozinku u poslednjih godinu dana čak ni kada bi u vestima čuli za krađe lozinki.
To je potvrdilo i nedavno istraživanje - „Psihologija lozinki: Ponašanje na mreži koje vas dovodi u opasnost“, koje se bavilo ponašanjem korisnika u vezi sa bezbednošću i lozinkama. U istraživanju je učestvovalo 3250 ljudi iz celog sveta. Istraživači su otkrili da ljudi i dalje imaju alarmantni broj veoma rizičnih navika, iako znaju kako bi trebalo da se ponašaju.
Istraživači su rekli da je korišćenje iste lozinke najveći propust učesnika istraživanja kada je u pitanju bezbednost. U stvari, ponovna upotreba iste lozinke se zapravo pogoršavala tokom godina: Na pitanje koliko često koriste istu lozinku ili varijaciju jedne lozinke, 66% ispitanika je odgovorilo „uvek“ ili „uglavnom“ - što je više od 8% u odnosu na isto istraživanje sprovedeno 2018. godine.
Što je još gore, 91% ispitanika je reklo da zna da je korišćenje iste (ili varijacije iste) lozinke rizik. Pa ipak, i dalje to rade.
U jeku pandemije COVID-19, zbog koje ljudi često rade od kuće i provode vreme na internetu više nego ikad, zaštita ličnih podataka je važnija nego ikad, kažu istraživači. Međutim, čini se da ljudi još uvek potcenjuju potrebu zaštite podataka i ne preduzimaju neophodne mere predostrožnosti da bi se sačuvali od sajber-kriminalaca.
Ako se hakerski napadi i krađe podataka svakodnevno otkrivaju, zašto korisnici i dalje koriste reciklirane lozinke? Jedan od razloga je taj što ljudi potcenjuju koliko su njihove informacije vredne, objašnjavaju istraživači. U stvari, 42% ispitanika smatra da njihovi nalozi nisu dovoljno vredni da bi hakeri trošili vreme na njih. Na pitanje o tome zašto ponovo koriste iste lozinke, 60% korisnika odgovorilo je da se plaše da će ih zaboraviti, dok je 52% odgovorilo da žele „da imaju kontrolu“ i da znaju sve svoje lozinke.
„Čini se da ljudi umorni od pretnji koje predstavljaju slabe lozinke“, rekli su istraživači. „Tehnologija poput biometrije olakšava im da izbegnu tekstualne lozinke, a mnogim ljudima je jednostavno zgodnije da iskoriste opciju „zaboravljena lozinka“ kad god ne mogu da pristupe svojim nalozima.“
Kada je u pitanju bezbednost, većina ispitanika daje prioritet svojim finansijskim računima pre nego email nalozima, medicinskim kartonima i nalozima povezanim sa poslom. Na primer, 69% anketiranih reklo je da bi izabrali jače lozinke za svoje finansijske račune, a 62% njih da je za svoje finansijske račune omogućilo dvofaktornu autentfikaciju (2FA). Sa druge strane, samo 29% njih reklo je da bi izabralo jaču lozinku za naloge koje koriste za posao, a 22% je reklo da im je omogućena 2FA za naloge koje koriste za posao.

Izdvojeno
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Apple zakrpio ranjivost koja je možda korišćena u sofisticiranim napadima

Apple je objavio bezbednosne ispravke za iPhone, iPad i Mac zbog ranjivosti koja je možda već korišćena u izuzetno sofisticiranim napadima. Kompan... Dalje
OpenAI otkrio da su njegovi AI agenti slali slike korisnika van svojih sistema
.jpg)
OpenAI je potvrdio novi bezbednosni incident u kojem su njegovi AI agenti tokom testiranja slali podatke na spoljne servise. Među njima su bile i 53 ... Dalje
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Pratite nas

Nagrade


Prijatelji



