





 Pratite nas preko RSS-a
Putin krivi SAD za globalni napad ransomwarea WannaCry
Vesti, 16.05.2017, 00:30 AM
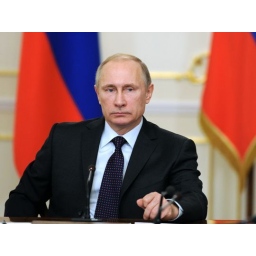
Ruski predsednik Vladimir Putin optužio je SAD da su krive za napad ransomwarea WannaCry koji je inficirao računare u više od 150 zemalja širom sveta, među kojima i veoma veliki broj računara u Rusiji.
"Izvor ovih pretnji je, po mom mišljenju, isti onaj koji je spomenut u Microsoftovom saopštenju, rekao je Putin, a prenela agencija Interfax. "Oni su rekli da su glavni krivci za virus obaveštajne službe Sjedinjenih Država. Rusija apsolutno nema ništa sa tim. Pod ovim okolnostima, čudno je čuti nešto drugačije."
Putin je rekao da ruske institucije nisu ozbiljnije pogođene ovim globalnim sajber napadom. "Nije bilo ozbiljne štete za naše institucije - ni za banke, ni za zdravstveni sistem, ali ni za druge institucije", rekao je Putin.
Putin je iskoristio saopštenje Microsofta da uperi prst u američke obaveštajne službe.
Međutim, iako američke obaveštajne službe ne mogu izbeći odgovornost za ovaj napad, situacija je znatno složenija.
NSA je čuvala ovu 0-day ranjivost o kojoj je trebalo da obavesti Microsoft, ali nije. Grupa Shadow Brokers ukrala je fajlove NSA i objavila ih ne vodeći računa o posledicama. Sajber kriminalci koji stoje iza ovog napada ransomwarea WannaCry, bez obzira o kome je reč, iskoristili su procurele informacije i napravili moćan ransomware koji je napravio haos za samo nekoliko sati.
Međutim, da su sistemi bili ažurirani kao što je trebalo da budu, s obzirom da je Microsoft obezbedio zakrpe, napad bi se završio neuspehom i ne bi bilo nijedne infekcije. Ali stvari su krenule nizbrdo, i odgovornost za to nije samo na jednoj strani, iako je NSA najveći krivac s obzirom na njenu nespremnost da prosledi Microsoftu informacije o ranjivosti.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



