





 Pratite nas preko RSS-a
Ranjivost u jednom od najvećih sajtova u svetu pretvorila posetioce u DDoS zombije
Vesti, 04.04.2014, 09:06 AM
“Layer 7” DDoS napadi spadaju u najkomplikovanije web napade koji izgledaju kao legitiman saobraćaj i veoma ih je teško otkriti i ublažiti.
Kompanija Incapsula je otkrila jedan takav napad tokom kojeg su korišćene tehnike preotimanja saobraćaja. DDoS napad koji je preplavio jednog klijenta kompanije Incapsula sa 20 miliona GET zahteva, poticao je od browsera više od 22000 Internet korisnika.
Napad je omogućila XSS ranjivost u jednom od najvećih i najpopularnijih web sajtova u svetu koji se nalazi na Alexa Top 50 listi.
Incapsula nije objavila ime ranjivog sajta zbog bezbednosnih razloga, ali su iz kompanije dali naznake opisujući sajt kao “visokoprofilni web sajt sa video sadržajem, koji omogućava svojim korisnicima da se prijavljuju sa svojim profilima”.
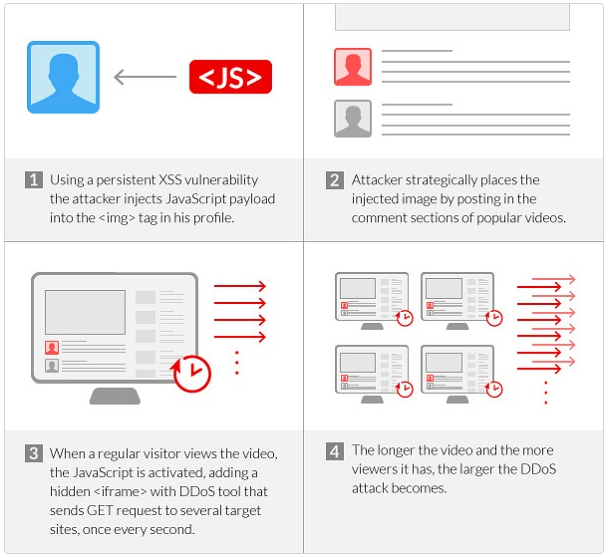
Ranjivost je omogućila napadačima da ubace maliciozni JavaScript kod u tag koji je povezan sa profilnom slikom.
To je rezultiralo time da svaki put kada legitimni posetilac sajta stigne na bilo koju web stranicu (npr. web stranicu na kojoj napadač komentariše sa svog profila), napadačeva profilna slika se učitava u korisnikov, a browser automatski izvršava ubačeni JavaScript koji će ubaciti skriveni iframe sa adresom DDoSers C&C domena.
Incapsula je objavila da su napadači koristili Ajax skript baziran na DDoS alatu, koji primorava browser na HTTP zahtev i to jedan u sekundi. Kada hiljade korisnika počnu da šalju po jedan HTTP zahtev u sekundi to se praktično pretvara u DDoS napad.
“Jedan zahtev u sekundi nije mnogo”, kažu u Incapsula. Međutim, kada se radi sa video sadržajem dužine 10, 20 i 30 minuta i sa hiljadama pregleda svakog minuta, napad može postati veoma veliki i veoma opasan, kažu iz kompanije.
Da bi ovaj DDoS napad bio veliki, napadači su strateški objavljivali komentare na popularnim stranicama, i na taj način stvorili samoodrživu bot mrežu sastavljenu od desetina hiljada preotetih browsera, o čemu korisnici koji su gledali video klipove ništa nisu znali.
Incapsula je blokirala napad ali iz kompanije kažu da je ono što su videli samo proba jer su napadači nadogradili svoj DDoS alat mnogo jačom verzijom. Incapsula je odmah kontaktirala tim za podršku napadnutog web sajta koji je zakrpio bag.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



