





 Pratite nas preko RSS-a
Ransomware Locky se širi maskiran u lažno ažuriranje za Flash
Vesti, 21.11.2016, 10:30 AM
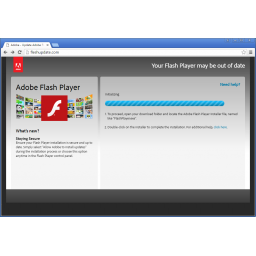
Lažni sajtovi za ažuriranje Flash Playera su odavno omiljeni način širenja malvera. I jedan od najpoznatijih ransomwarea, ransomware Locky, nije izuzetak. Nezavisni istraživač "ExecuteMalware" je otkrio jedan takav sajt koji se koristi za širenje Lockyja.
Kada neko poseti sajt, videće stranicu na kojoj se tvrdi da je Flash Player neažuriran da bi zatim automatski započelo preuzimanje navodnog ažuriranja.
Ako se pažljivo pogleda URL sajta vidi se da je adresa pogrešno napisana: fleshupdate.com.
Izvršni fajl FlashPlayer.exe se automatski preuzima. Ako korisnik pokrene fajl misleći da će Flash biti ažuriran, sledi veliko iznenađenje. Žrtvi će biti prikazano obaveštenje o otkupnini koje prikazuje ransomware Locky kada završi sa šifrovanjem fajlova na inficiranom računaru.
Kada surfujete internetom, morate biti pažljivi. Ažuriranja za programe treba preuzimati sa sajtova proizvođača a ne sa drugih sajtova na kojima nikada ne možete biti sigurni šta preuzimate.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



