





 Pratite nas preko RSS-a
Ransomware WannaCry napao i parkinge
Vesti, 19.05.2017, 00:00 AM
Brzina kojom se širio ransomware WannaCry iznenadila je mnoge. Stručnjaci za bezbednost još uvek su zbunjeni i nemaju odgovore na neka važna pitanja o napadu koji je za samo tri sata pogodio mnogo zemalja, među kojima su najgore prošle Rusija i Španija.
Kao grom iz vedra neba u petak, prošle nedelje, primećen je veliki broj infekcija ransomwarea WannaCry. Stručnjaci nisu sigurni odakle je došla najezda, ali trenutno se sumnja na bot mreže, exploit alate, inficirane emailove ili maliciozne reklame.
U Španiji je napadom pogođen interni server najvećeg internet provajdera, kompanije Telefónica. Problem je eskalirao do tačke kada je su odgovorni za IT infrastrukturu naložili zaposlenima da odmah isključe kompjutere. Od zaposlenih je zatraženo da prekinu VPN konekcije, kako bi se zaustavio pohod ransomwarea kroz kompanijsku mrežu.
I neka komunalna preduzeća u Španiji su blokirana na sličan način.
Ipak, najveći broj infekcija je zabeležen u Rusiji. Razmere štete u ovom trenutku se samo pretpostavljaju.
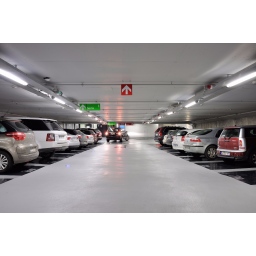
I sistemi za naplatu na parkinzima su takođe među onima koje je inficirao ransomware WannaCry. Posledica ovih infekcija su otvorene kapije parkirališta.
Ovo je još jedan od primera koji pokazuje kako sajber napadi mogu imati veliki uticaj na poslovanje kompanija. Kako je napad sisteme za parkiranje izvršen još uvek nije jasno.
Tim Berghof iz nemačke kompanije G DATA pretpostavlja da se napad širio preko interneta, i da su iskorišćeni bezbednosni propusti u SMB (Server Message Block).
G DATA savetuje korisnicima i kompanijama da instaliraju najnovija sigurnosna ažuriranja Microsoftovih operativnih sistema. Osim toga, organizacije treba da razmotre primenu rešenja za upravljanje zakrpama kako bi IT sistemi u mreži mogli da brže dobiju ažuriranja.
"Napad na parkinge još jednom pokazuje: Uspešan sajber napad na preduzeća je direktno povezan sa ozbiljnom finansijskom štetom. Kako je došlo do infekcije IT sistema na parkinzima, u ovom trenutku je nejasno. WannaCry koristi bezbednosne propuste u Server Message Block. Ransomware sadrži komponentu koja se agresivno širi u mrežama. Uređaji koji imaju direktnu vezu sa internetom i kojima se može pristupiti preko interneta su takođe u opasnosti", kaže Berghof. "Nadamo se da je WannaCry prodrmao korisnike i preduzeća i naterao ih da promisle o vlastitoj IT bezbednosti. Sa jednostavnim sredstvima, kao što je brzo instaliranje sigurnosnih ispravki, šteta se mogla sprečiti."

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



