





 Pratite nas preko RSS-a
Ransomware inficirao sistem za zaključavanje vrata u austrijskom hotelu, hotel platio otkupninu
Vesti, 30.01.2017, 00:30 AM
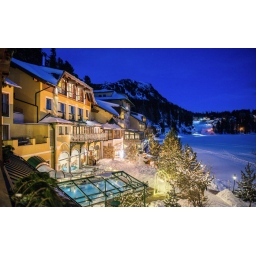
Infekcija ransomwareom napravila je haos u Romantik Seehotel Jägerwirt, hotelu sa četiri zvezdice koji se nalazi u austrijskim Alpima, na obali planinskog jezera Turracher Höhe.
Inicident se dogodio početkom meseca kada je ransomware inficirao kompjuter koji upravlja elektronskim sistemom za zaključavanje vrata, sistemom za rezervacije i blagajnom.
Zbog toga je sistem za zaključavanje vrata u hotelu pao, a elektronski ključevi od soba u hotelu nisu mogli da se izdaju onima koji su toga dana stigli u hotel i koji nisu mogli da se prijave u knjigu gostiju.
Elektronski sistem za zaključavanje vrata funkcioniše tako da gosti mogu bez ključa da otvore vrata iznutra, što znači da nijedan gost nije bio zarobljen u svojoj sobi. Sistem predviđa i situacije kada nestane struja, tako da ima načina da se vrata otvore i od spolja.
Kako izveštavaju austrijski mediji, u hotelu su bile rezervisane sve sobe u kojima je bilo 180 gostiju. U vreme kada se dogodila infekcija ransomwareom, svi gosti hotela bili su na stazama za skijanje.
Uprava hotela je odlučila da plati otkupninu - 2 bitcoina, odnosno oko 1500 evra.
Menadžer hotela je potvrdio da su hakovani, ali je naglasio da niko od gostiju nije bio zaključan. On je rekao da gosti nisu ni primetili šta se događalo i da oni nisu mogli da izdaju nove elektronske ključeve jer su im računari bili šifrovani.
Menadžer hotela je rekao i da planiraju da elektronski sistem za zaključavanje u narednom periodu zamene običnim ključevima.
Ubrzo posle ovog incidenta, neko je ponovo pokušao da inficira kompjutere u hotelu, ali je osoblje brzo reagovalo i isključilo računare sa interneta.
Prošle nedelje, policija u Kokrel Hilu, u Teksasu, priznala je da je zbog ransomwarea izgubila sve podatke koji su godinama prikupljani. Međutim, u ovom slučaju je odlučeno da se otkupnina ne plati, zbog čega su izgubljeni svi podaci sa inficiranih računara.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



