





 Pratite nas preko RSS-a
Ransomware traži nadoknadu za kršenje autorskih prava, kampanjom pogođeni korisnici u Evropi
Vesti, 08.05.2012, 10:03 AM
Kampanje distribucije ransomware programa čini se smenjuju jedna drugu. Autor bloga abuse.ch Roman Hosi upozorio je na novi talas infekcije računara koji je pogodio evropske korisnike od kojih se, zbog navodnog kršenja autorskih prava i ilegalnog preuzimanja muzike sa interneta, traži nadoknada štete u zamenu za otključavanje blokiranog računara.
Scenario je uobičajen: korisnici se preusmeravaju na veb sajtove koji hostuju Black Hole exploit paket koji koristi ranjivost u brauzeru ili pluginu da bi instalirao rasomware na računarima posetilaca sajtova.
Blackhole se prodaje na crnom tržištu i koristi za infekciju računara preko nezakrpljenih ranjivosti u brauzeru ili pluginovima, kao što su Java ili Adobe Reader.
Ako Blackhole koristi propust u Java na primer, koja nije ažurirana, slabost u softveru će biti iskorišćena preuzimanjem Trojanca i njegovim pokretanjem na računaru.
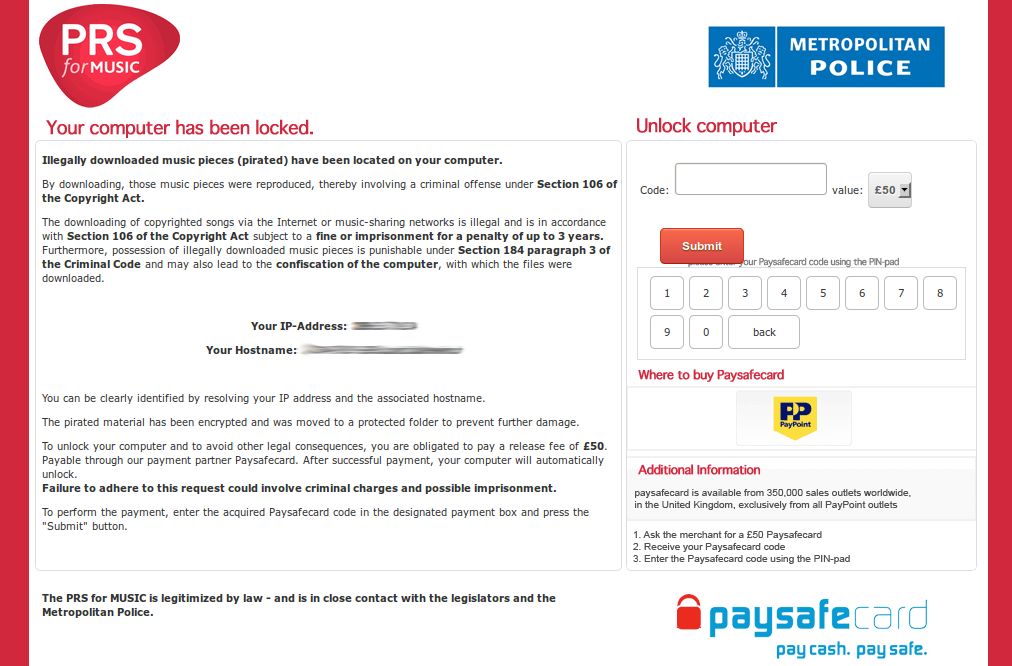
Kada je računar zaražen, malver kontaktira svoje C&C servere koji lociraju zaraženi računar i preusmeravaju ga na stranicu sa porukom u kojoj se na odgovarajućem jeziku korisnik obaveštava da mu je računar zaključan zbog ilegalnog preuzimanja muzike a potpisnik upozorenja je lokalna policija i nadležna organizacija koja zastupa autorska prava.
Da bi korisnik povratio kontrolu nad zaključanim računarom i izbegao zakonske posledice, od njega se traži da plati kaznu.
Kampanja distribucije ovog ransomware-a istovremeno je pogodila korisnike u Švajcarskoj, Nemačkoj, Austriji, Francuskoj, Holandiji i Velikoj Britaniji, a kao dodatak ransomware-u koji je nosilac kampanje uočen je i Aldi Bot Trojanac koji, između ostalog, krade lozinke i podatke potrebne za prijavljivanje na online bankovne naloge.
Prema mišljenju istraživača, kriminalci su pažljivo pripremili kampanju s obzirom da poruke upozorenja imaju veoma malo gramatičkih i pravopisnih grešaka. Takođe, tačni su i podaci o tome gde korisnici mogu kupiti Paysafecard u svojoj zemlji preko koga se plaća otkup, kao i imena organizacija koje nadziru kršenje autorskih prava u svakoj zemlji. Podaci o registraciji C&C domena ukazuju na to da su organizatori kampanje u Nemačkoj.
Nije poznato koliko korisnika je pogođeno ovom kampanjom.
Ransomware programi već godinama opstaju u sajber prostoru. Na meti sajber kriminalaca često se nalaze kompanije koje su spremne da plate otkup za dešifrovanje podataka na računarima zaraženim ransomware programima. Pojedinci su češće meta kampanja distribucije scareware programa koji su oblik ransomware-a.

Izdvojeno
Microsoft ugasio EvilTokens, AI servis koji je pomagao hakerima da izaberu žrtve

Microsoft je preuzeo i ugasio deo infrastrukture phishing platforme EvilTokens koja je od februara ove godine povezana sa kompromitovanjem više od 12... Dalje
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Pratite nas

Nagrade


Prijatelji



