





 Pratite nas preko RSS-a
Ransomware za Apple-ov Mac OS X [VIDEO]
Vesti, 17.07.2013, 11:40 AM
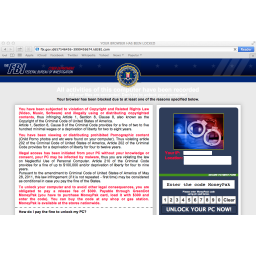
Sajber kriminalci znaju da se većina korisnika Apple-ovih računara oseća sigurno dok surfuje internetom i da takođe većina njih veruje da je zaštita Mac računara antivirusom nepotrebna. Poznati po reciklaži starih taktika i prevara, sajber kriminalci koji godinama koriste maliciozne programe za iznudu stotina dolara od korisnika zaraženih Windows računara u zamenu za njihovo otključavanje, sada istu taktiku koriste i u napadima na korisnike OS X.
Umesto komplikovanog exploit-a, najnoviji ransomware za OS X koristi „restore from crash“ funkciju browser-a. Dok korisnik surfuje regularnim sajtovima ili pretražuje popularne ključne reči, može se dogoditi da dospe na stranicu sa koje počinje napad ransomware-om pojavljivanjem upozorenja FBI u kome se žrtva obaveštava da mu je računar zaključan zbog pregledavanja zabranjenog pornografskog sadržaja i da će morati da plati 300 dolara da bi se izbegle zakonske posledice.
Ako korisnik pokuša da ignoriše poruku, što bi prema preporukama stručnjaka firme Malwarebytes koji su otkrili ovaj ransomware, trebalo uraditi, neće mu uspeti - upozorenje će uporno biti tu, a ponovljeni pokušaji zatvaranja stranice će takođe biti uzaludni, kao i klik na dugme „Leave Page“.
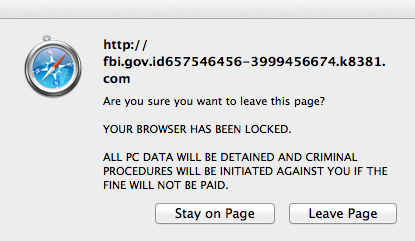
Ako pokušate da izađete iz programa uz pomoć opcije „Force Quit“, ransomware stranica će ponovo biti tu kada pokrenete Safari jer će „restore from crash“ funkcija učitati opet poslednji URL koji ste posetili. I tako ulazite u začarani krug.
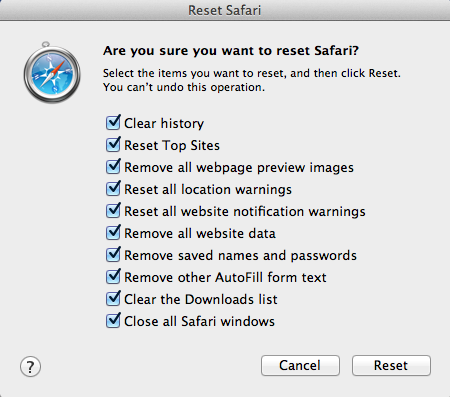
Da biste se ovoga rešili na najlakši način, umesto da platite 300 dolara ili da kliknete 150 puta koliko je potrebno da bi upozorenje bilo uklonjeno, u Safari meniju odaberite opciju „Reset Safari“. Ako su sve stavke u prozoru koji će se otvoriti označene, kliknite na „Reset“ dugme.
Ako ikada ugledate upozorenje nalik ovome, dobro ga proučite i ako niste sigurni šta treba uraditi konsultujte se sa nekim ko je iskusniji od vas. Činjenica da ovakve prevare već godinama opstaju samo je dokaz da još uvek ima dovoljno onih koji će, misleći da su uhvaćeni u aktivnostima na koje nisu baš ponosni, platiti takozvanu kaznu.
Pogledajte kako da se otarasite OS X ransomware-a:

Izdvojeno
Lažni AI alati kradu lozinke i 2FA kodove, a napadači uživo upravljaju prevarom

Prevaranti koriste imena popularnih AI servisa, uključujući ChatGPT, Gemini i Claude, kako bi krali pristupne podatke poslovnih naloga za oglašavan... Dalje
Google obustavio prijave bezbednosnih propusta zbog poplave AI spama
.jpg)
Google je privremeno prestao da prima nove prijave bezbednosnih propusta u okviru svog programa za nagrađivanje istraživača koji pronalaze ranjivos... Dalje
Sem Altman: Moramo prihvatiti da će AI donositi i hakovanja i prevare

Direktor OpenAI-ja Sem Altman smatra da će razvoj veštačke inteligencije neizbežno doneti i negativne posledice, uključujući hakovanja i prevare... Dalje
Lažni ChatGPT u Google oglasima navodio korisnike da sami instaliraju malver

Napadači su iskoristili mogućnost pravljenja prilagođenih verzija ChatGPT-a kako bi korisnike naveli da sami instaliraju malver na svoje računare.... Dalje
Prevaranti podmeću lažne informacije ChatGPT-u i Geminiju

Prevaranti su pronašli način da lažne brojeve telefona, email adrese i stranice za prijavljivanje ubace u odgovore ChatGPT-a, Google Geminija i AI ... Dalje
Pratite nas

Nagrade


Prijatelji



