





 Pratite nas preko RSS-a
RansomwareFree: Još jedan besplatni alat za zaustavljanje ransomwarea
Vesti, 20.12.2016, 09:30 AM
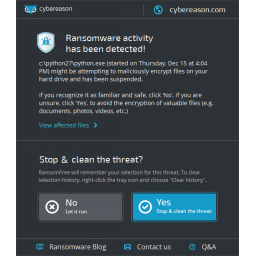
Poslednjih godina problem sa ransomwareima je eskalirao - svakodnevno se pojavljuju novi malveri ove vrste tako da je svaka pomoć u borbi protiv njih dobrodošla.
Jedno takvo rešenje je ponudila firma iz Bostona u SAD, Cybereason. Reč je o besplatnom alatu RansomwareFree koji može da pomogne korisnicima Windows 7, 8 i 10, kao i korisnicima Windows Server R2 i 2008 R2. Ovaj alat obezbeđuje detekciju ransomwarea u realnom vremenu. On može da uoči većinu ransomwarea pre nego što počnu sa šifrovanjem fajlova i upozori korisnike da preduzmu neke mere.
RansomwareFree funkcioniše tako što kreira foldere sa nasumično izabranim nazivima koji služe kao mamac. Nazivi ovih foldera počinju karakterima kao što su ~ ili ! koje će ransomware najpre skenirati.
RansomwareFree nadzire ove fajlove i kad god se tu nešto promeni on detektuje proces i zaustavlja ga.
RansomwareFree pri tom pita korisnika da li želi da zastavi taj proces ili da se on nastavi.
Prema tvrdnjama stručnjaka firme Cybereason, RansomwareFree može da detektuje više od 40 različitih ransomwarea, među kojima su Locky, CryptoWall, TeslaCrypt, Jigsaw, Cerber i drugi.
RansomwareFree otkriva kada počne šifrovanje fajlova koje je karakteristično za ransomware, i na inficiranom računaru i na deljenjim i/ili umreženim diskovima.
Jedini nedostatak ovog alata je to što mu je potrebno malo vremena da otkrije kada počne šifrovanje fajlova. To znači da pre nego što RansomwareFree otkrije da se nešto dešava, može se desiti da nekoliko fajlova bude šifrovano.
Mnogi bi pristali da žrtvuju nekoliko fajlova da bi spasili ostale, ali ne morate žrtvovati nijedan fajl - najbolji način da sačuvate svoje fajlove od ransomwarea je redovan backup.
RansomwareFree spada u kategoriju anti-ransomware alata koje često zovu vakcinama, kao što su Anti-Ransomware kompanije Malwarebytes, Anti-Ransomware alat kompanije Bitdefender, Anti-Ransomware alat za preduzeća kompanije Kaspersky Labs, i Cryptostalker Šona Vilijemsa(samo za Linux).

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



