





 Pratite nas preko RSS-a
Reči koje je lako pogoditi i česta imena - korisnici i dalje biraju slabe lozinke
Vesti, 13.12.2016, 00:30 AM
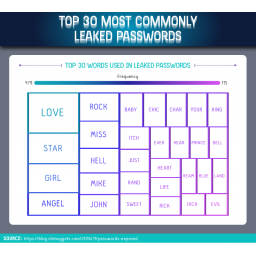
Novo istraživanje pokazuje da korisnici interneta polako menjaju ozloglašenu lozinku "123456" drugim lozinkama, ali nažalost, ponovo prave pogrešne izbore, birajući reči koje je lako pogoditi.
CBT Nuggets je analizirajući 50000 procurelih email adresa i lozinki, otkrio da su najčešće korišćene reči za lozinke "love", "star", "girl" i "angel". Posle njih omiljene lozinke su reči "rock", "miss", "hell", imena Majk i Džon.
Ako se odluče da im lozinka bude ime, nažalost, obično je to jedno od najčešćih imena, bar kada je reč o SAD, kao što su Majk, Kris, Kristofer, Džon, Džonatan, Met, Metju, Dejv i Dejvid.
Muškarci su češće hakovani, kao i korisnici stari između 25 i 34 godine koji imaju četiri puta veće šanse da budu hakovani od onih iz drugih demografskih grupa.
Korišćenje sopstvenog imena kao lozinke nije dobra ideja. Ali istraživači tvrde da je i korišćenje korisničkog imena isto tako loša ideja. Istraživanje je pokazalo da je 42% onih čiji su nalozi hakovani koristilo svoja korisnička imena kao lozinke.
Istraživanje je pokazalo da Yahoo nalozi imaju najviše šanse da budu hakovani, a za njima slede nalozi Hotmail (Outlook) i Gmail korisnika. Yahoo nalozi vode sa neverovatnih 47,95% šanse da budu hakovani.
U slučaju da se pitate koji je najbolji način da zaštitite svoj nalog evo odgovora - birajte lozinku koju je teško pogoditi i koristite dvofaktornu autentifikaciju. Ako vam je teško da pamtite komplikovane lozinke, koristite menadžer lozinki.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



