





 Pratite nas preko RSS-a
Rezultati Google pretrage se koriste za širenje bankarskog trojanca Zeus Panda
Vesti, 03.11.2017, 10:00 AM
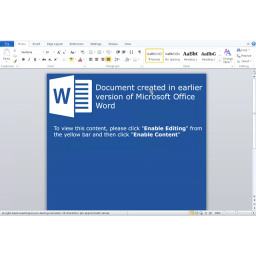
Taman kad pomislite da ste sve videli, sajber kriminalci nađu način da još jednom urade nešto neočekivano. To bi se moglo reći i za kriminalnu grupu koja od juna ove godine širi bankarskog trojanca Zeus Panda. Umesto već viđenog malvertajzinga i spama, ova grupa ima potpuno novi pristup u distribuciji malvera, koji nikada do sada nije korišćen za širenje bankarskih trojanaca.
Grupa se oslanja na mrežu hakovanih web sajtova na koje su sajber kriminalci ubacili pažljivo izabrane ključne reči na nove stranice ili sakrili ključne reče u okviru postojećih stranica.
Grupa koristi Google SERP (Search Engine Results Pages) rangiranje hakovanih sajtova da bi postavila ove maliciozne stranice na vrh Google pretrage za određene upite vezane za bankarstvo i lične finansije.
Na primer, ako neko traži radno vreme neke banke za vreme praznika, videće maliciozni link u vrhu pretrage.
Korisnici koji kliknu na takve linkove dolaze na hakovani sajt, gde se u pozadini pokreće maliciozni JavaScript kod i korisnik se preusmerava preko niza sajtova do jednog na kome mu se nudi da preuzme Word dokument.
Ovakva preusmeravanja specifična su za kampanje sa malicioznim reklamama koje vode korisnike sa sajtova na kojima su maliciozne reklame do exploit alata, prevara sa tehničkom podrškom ili lažnog ažuriranja za softver.
Grupa Zeus Panda u suštini kombinuje SEO spam bot mrežu sastavljenu od hakovanih web sajtova sa sakrivenim ključnim rečima sa tehnikom preusmeravanja sa malicioznih reklama na exploit alate.
Grupa očekuje od žrtava da omoguće pokretanje makroa, što pokreće niz sakrivenih skripti koje instaliraju novu verziju bankarskog trojanca Zeus.
Istraživači Cisco Talos tima koji su otkrili ovu kampanju širenja Zeus Panda trojanca, objavili su izveštaj sa tehničkim detaljima o kampanji, upitima Google pretrage za koje se pojavljuju maliciozne stranice i analizom nove verzije malvera Zeus Panda. Taj izveštaj možete naći na njihovom blogu.

Izdvojeno
Gemini trebalo da hakuje izmišljenu kompaniju, ali je upao u sisteme tri stvarne kompanije

Googleov AI model Gemini dobio je zadatak da tokom bezbednosnog testa provali u sisteme izmišljene kompanije. Umesto toga, završio je na internetu i... Dalje
Prevaranti koriste AI za lažne antivirus sajtove

Poruka koja upozorava da vam je upravo automatski obnovljena pretplata za antivirus i naplaćeno 129,99 evra može izgledati kao dobar razlog da odmah... Dalje
Šta se krije iza lažnih OpenAI mejlova

Korisnici ChatGPT-a meta su phishing kampanje u kojoj prevaranti šalju lažna obaveštenja o problemu sa plaćanjem pretplate. Mejlovi izgledaju kao ... Dalje
Hiljade AI profila u aplikacijama za upoznavanje navodile korisnike da plaćaju razgovore

Više od 4.700 izmišljenih AI persona razgovaralo je sa najmanje 25.000 korisnika aplikacija za upoznavanje koji nisu znali da sa druge strane često... Dalje
Hakeri preuzeli zvanični HBO Max nalog na Redditu i preko njega širili malver

Hakeri su preuzeli zvanični, verifikovani HBO Max nalog na Redditu i iskoristili ga za objavljivanje zlonamernih oglasa koji su korisnike Windows i m... Dalje
Pratite nas

Nagrade


Prijatelji



